La inteligencia artificial también abre nuevas puertas

  • co
    Blog de Ciberseguridad

    La IA puede trabajar para tu empresa: Pero ¿qué pasa si alguien consigue manipularla?

    www.pccommayorista.com

La velocidad de explotación reduce el margen de respuesta: las vulnerabilidades pueden convertirse en oportunidades de ataque antes de que las organizaciones completen sus procesos de corrección.

La IA amplía la superficie de ataque: los agentes y las cargas de trabajo de inteligencia artificial introducen nuevos riesgos relacionados con instrucciones maliciosas, exposición de datos y robo de credenciales.

El phishing sigue siendo una amenaza crítica: la suplantación de identidad y las técnicas diseñadas para engañar a los usuarios continúan poniendo en riesgo las cuentas empresariales.

El ransomware mantiene la presión: las organizaciones necesitan combinar prevención, detección y capacidad de respuesta para reducir el impacto de los incidentes.

La defensa debe evolucionar: priorizar vulnerabilidades, proteger identidades y supervisar la actividad de los sistemas son medidas esenciales para responder a amenazas cada vez más dinámicas.

Ciberseguridad e inteligencia artificial: las amenazas avanzan más rápido que las defensas

La inteligencia artificial está transformando la manera en que las empresas trabajan, automatizan procesos y gestionan su información. Sin embargo, esta evolución también está modificando el panorama de la ciberseguridad: aparecen nuevas superficies de ataque, aumentan los riesgos asociados con los agentes de IA y los equipos de seguridad deben responder a amenazas que evolucionan a una velocidad cada vez mayor.

El problema no se limita al uso de herramientas de inteligencia artificial por parte de los ciberdelincuentes. También incluye la velocidad con la que se descubren y explotan vulnerabilidades, la sofisticación de los ataques de phishing y el riesgo de que una cuenta comprometida permita acceder a información o sistemas críticos.

El Informe de Defensa Digital de Microsoft ofrece una perspectiva sobre estos desafíos a partir de las señales de seguridad que la compañía analiza diariamente.

Sus hallazgos ponen sobre la mesa una preocupación fundamental: la capacidad de los atacantes para aprovechar las debilidades de una organización puede avanzar más rápido que los procesos tradicionales de prevención, detección y corrección.

En un escenario donde la IA comienza a integrarse en aplicaciones, servicios y flujos de trabajo empresariales, mantenerse protegido exige mucho más que instalar herramientas de seguridad. Las organizaciones necesitan reducir sus tiempos de respuesta, identificar los riesgos prioritarios y evitar que un incidente aislado se convierta en una brecha de gran alcance.

Conclusiones Clave

  • La velocidad de explotación reduce el margen de respuesta: las vulnerabilidades pueden convertirse en oportunidades de ataque antes de que las organizaciones completen sus procesos de corrección.
  • La IA amplía la superficie de ataque: los agentes y las cargas de trabajo de inteligencia artificial introducen nuevos riesgos relacionados con instrucciones maliciosas, exposición de datos y robo de credenciales.
  • El phishing sigue siendo una amenaza crítica: la suplantación de identidad y las técnicas diseñadas para engañar a los usuarios continúan poniendo en riesgo las cuentas empresariales.
  • El ransomware mantiene la presión: las organizaciones necesitan combinar prevención, detección y capacidad de respuesta para reducir el impacto de los incidentes.

La defensa debe evolucionar: priorizar vulnerabilidades, proteger identidades y supervisar la actividad de los sistemas son medidas esenciales para responder a amenazas cada vez más dinámicas.

1. Vulnerabilidades: cuando los atacantes ganan tiempo frente a los defensores

En ciberseguridad, el tiempo puede determinar la diferencia entre una vulnerabilidad controlada y un incidente que afecta a toda una organización.

Cuando se descubre una debilidad en un sistema, los responsables de TI necesitan evaluar su gravedad, identificar los equipos afectados, probar las actualizaciones correspondientes y aplicar las correcciones necesarias.

Este proceso requiere coordinación y, en ocasiones, debe realizarse con precaución para evitar interrupciones en los servicios críticos.

Los atacantes, por el contrario, solo necesitan encontrar una oportunidad que puedan aprovechar.

De acuerdo con las cifras citadas en el texto original del informe de Microsoft, el tiempo medio de remediación empresarial para vulnerabilidades críticas externas se sitúa entre 30 y 60 días, mientras que el tiempo medio hasta la explotación puede ser de apenas cinco días.

La diferencia es significativa: una vulnerabilidad podría ser explotada mucho antes de que una organización complete su proceso habitual de corrección.

El riesgo también se manifiesta en los entornos de contenedores. El texto señala que el tiempo medio entre el inicio de un contenedor y el primer intento de explotación es de aproximadamente 5,3 horas, y que más de la mitad de los contenedores comprometidos son objeto de explotación en menos de 24 horas.

Estas cifras ilustran la importancia de proteger no solo los equipos tradicionales, sino también las aplicaciones, los servicios en la nube y las cargas de trabajo que forman parte de la infraestructura empresarial.

¿Qué cambia con la inteligencia artificial?

La IA puede facilitar tareas como el análisis de código, la identificación de patrones y la investigación de posibles vulnerabilidades. Estas capacidades pueden beneficiar tanto a los equipos defensivos como a los actores maliciosos.

Aunque no es posible atribuir automáticamente la reducción de los tiempos de explotación a la inteligencia artificial, su evolución plantea un escenario que merece atención.

Si las herramientas avanzadas permiten automatizar más etapas del análisis de vulnerabilidades y del desarrollo de exploits, los atacantes podrían reducir todavía más el tiempo necesario para convertir una debilidad técnica en un ataque efectivo.

Para las empresas, esto significa que los procesos de actualización basados exclusivamente en revisiones periódicas podrían resultar insuficientes frente a determinadas amenazas.

La respuesta consiste en adoptar una gestión de vulnerabilidades basada en el riesgo, priorizando las debilidades críticas, los sistemas expuestos y aquellas vulnerabilidades que presentan indicios de explotación activa.

No todas las vulnerabilidades requieren la misma urgencia. Sin embargo, las que afectan a sistemas accesibles desde internet o a servicios esenciales deben recibir una atención prioritaria.

2. Los agentes de IA abren nuevas puertas para los ciberdelincuentes

La inteligencia artificial ya no se limita a responder preguntas o generar contenido. Cada vez más organizaciones exploran agentes capaces de consultar información, utilizar herramientas, interactuar con aplicaciones y ejecutar tareas dentro de sus flujos de trabajo.

Esta evolución ofrece oportunidades importantes para mejorar la productividad, pero también introduce riesgos que deben considerarse desde el diseño y la implementación de cada solución.

Un agente de IA puede tener acceso a documentos, servicios empresariales, bases de datos o herramientas internas. Si sus permisos son excesivos o sus mecanismos de protección resultan insuficientes, una interacción maliciosa podría provocar consecuencias que van mucho más allá de una respuesta incorrecta.

Entre los riesgos más relevantes destacan los siguientes.

Inyección de instrucciones maliciosas

Los atacantes pueden intentar introducir instrucciones manipuladas en documentos, páginas web, correos electrónicos u otras fuentes que un sistema de IA utiliza para procesar información.

Si el agente no distingue adecuadamente entre contenido que debe analizar e instrucciones que puede ejecutar, podría ser inducido a realizar acciones no deseadas.

Este tipo de amenaza se relaciona con la inyección de instrucciones, conocida como prompt injection.

El problema no es únicamente que el sistema genere una respuesta equivocada. Si dispone de herramientas o permisos para interactuar con otros sistemas, una instrucción maliciosa podría intentar aprovechar esas capacidades.

Exposición y extracción de información

Un agente que accede a información empresarial puede convertirse en un objetivo atractivo para los atacantes.

Si sus controles de acceso, políticas de uso o mecanismos de protección son insuficientes, existe el riesgo de que información confidencial termine expuesta a usuarios no autorizados o se transmita a destinos externos.

Por ello, es fundamental limitar los datos a los que puede acceder cada agente y controlar qué acciones tiene permitido realizar.

Robo de credenciales y abuso de permisos

Los agentes de IA pueden depender de credenciales, tokens y otros mecanismos de autenticación para acceder a los servicios que necesitan.

Si un atacante consigue comprometer esas credenciales, podría intentar utilizarlas para acceder a recursos empresariales o ejecutar acciones con los privilegios asociados a la identidad comprometida.

Este escenario refuerza una lección esencial: proteger los modelos de IA no es suficiente si las identidades, las credenciales y los sistemas con los que interactúan permanecen expuestos.

Una superficie de ataque en expansión

Según las cifras recogidas en el texto original, el 82 % de las organizaciones planea ampliar la implementación de agentes de IA durante los siguientes 12 a 18 meses. El mismo texto proyecta que para 2028 podrían existir aproximadamente 1.300 millones de agentes en producción.

Estas cifras deben interpretarse como indicadores de adopción prevista, no como una garantía de que todas esas implementaciones se materializarán.

Aun así, la dirección es clara: conforme aumenta el uso de agentes de IA, también crece la necesidad de controlar sus accesos, supervisar sus acciones y establecer límites sobre las tareas que pueden ejecutar.

Cada nuevo agente debe tratarse como parte de la infraestructura tecnológica de la organización, con sus propios requisitos de identidad, permisos, supervisión y protección.

3. Phishing y suplantación de identidad: el factor humano sigue bajo presión

Mientras las organizaciones se preparan para nuevas amenazas impulsadas por IA, los ciberdelincuentes continúan aprovechando uno de los puntos más vulnerables de cualquier estrategia de seguridad: la confianza.

Los ataques de phishing buscan engañar a los usuarios para que revelen información, entreguen sus credenciales, descarguen archivos maliciosos o autoricen acciones que favorecen al atacante.

Estas campañas pueden recurrir a correos electrónicos, llamadas, mensajes y páginas web diseñadas para parecer legítimas.

La inteligencia artificial añade nuevas posibilidades a este panorama. Puede ayudar a producir mensajes más convincentes, adaptar el contenido a diferentes destinatarios y automatizar determinadas tareas de preparación de campañas maliciosas.

Sin embargo, el phishing no necesita recurrir a tecnologías avanzadas para resultar efectivo. Un mensaje que suplanta a un proveedor, una solicitud de pago aparentemente legítima o una alerta falsa de acceso pueden ser suficientes para provocar un incidente.

Las cifras que reflejan la magnitud del problema

El texto original atribuye al informe de Microsoft varios indicadores relevantes:

  • Los ataques de phishing que utilizan CAPTCHA superaron los 100 millones durante el periodo reportado.
  • Se identificaron señales de suplantación de identidad en casi el 85 % de los correos electrónicos de phishing reportados.
  • La suplantación de contactos comerciales superó los 46 millones de ataques durante los últimos 12 meses.
  • El volumen de llamadas maliciosas confirmadas en Microsoft Teams aumentó un 502 % interanual.

Es importante verificar el periodo de medición y la definición de cada categoría en la publicación original de Microsoft antes de utilizar estas cifras como datos definitivos.

Más allá de los números, los ejemplos ilustran cómo los atacantes pueden combinar diferentes canales para engañar a sus víctimas y aumentar las posibilidades de éxito.

Un correo electrónico puede iniciar el contacto, una llamada puede aportar una falsa sensación de legitimidad y una solicitud urgente puede presionar al usuario para que actúe sin comprobar la identidad del remitente.

Por eso, la protección contra el phishing debe ir más allá de la capacitación de los empleados.

Las organizaciones necesitan combinar formación, autenticación multifactor, controles de correo electrónico, protección de identidades y mecanismos para detectar actividades sospechosas.

También conviene establecer procedimientos para verificar solicitudes sensibles, especialmente aquellas relacionadas con pagos, cambios de cuentas bancarias, restablecimiento de contraseñas o acceso a información confidencial.

4. Ransomware: una amenaza que sigue poniendo en riesgo la continuidad del negocio

El ransomware continúa siendo uno de los riesgos más relevantes para las organizaciones debido a su capacidad para interrumpir operaciones, afectar la disponibilidad de la información y generar elevados costes de recuperación.

Estos ataques pueden comenzar mediante credenciales comprometidas, vulnerabilidades sin corregir, correos electrónicos maliciosos o accesos remotos insuficientemente protegidos.

Una vez dentro de la infraestructura, los atacantes pueden intentar ampliar sus privilegios, acceder a sistemas adicionales y localizar información de alto valor antes de desplegar el ransomware.

En determinados incidentes, también sustraen información para presionar a la víctima mediante amenazas de publicación o divulgación.

El problema es que una infección no siempre permanece limitada al equipo donde comenzó. Si existen permisos excesivos, conexiones internas sin restricciones o controles de seguridad insuficientes, el incidente puede extenderse a otros sistemas.

De acuerdo con el texto original, Microsoft Defender registró un aumento interanual del 15,8 % en los ataques de ransomware contra empresas.

Esta cifra debe verificarse en el informe original y entenderse dentro de la metodología utilizada para contabilizar los ataques. No obstante, el ransomware sigue siendo una amenaza que exige preparación constante.

XDR Endpoint Security

Protección de Correo Electrónico

Protege las comunicaciones de tu organización contra phishing, ransomware, malware y suplantación de identidad. Mantén seguros tus datos, usuarios y reputación.

Comprar ahora

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

Cuando el correo se convierte en un riesgo para los datos y el dinero de tu empresa

  • co
    Blog de Ciberseguridad

    Del Phishing al robo de cuentas: Las 7 amenazas que acechan al correo empresarial

    www.pccommayorista.com

  • El correo electrónico sigue siendo un vector de ataque principal: el phishing, el fraude por correo electrónico empresarial (BEC) y los ataques de robo de cuentas explotan la confianza para robar credenciales, dinero y datos confidenciales.
  • Los riesgos humanos y de configuración agravan la amenaza: la pérdida de datos, las políticas de seguridad débiles y la escasa concienciación de los usuarios pueden exponer a las organizaciones incluso cuando existen controles técnicos.
  • Las defensas por capas reducen el riesgo: combine la autenticación de correo electrónico, la autenticación multifactor (MFA), la detección basada en IA, la formación en concienciación, las copias de seguridad fiables y la respuesta automatizada ante incidentes.
  • La mejora continua es esencial: revise las configuraciones, actualice los sistemas y supervise las amenazas emergentes a medida que evolucionan las técnicas de ataque.


Las amenazas a la seguridad del correo electrónico son ataques que utilizan este medio para robar credenciales, comprometer cuentas, distribuir malware o exponer datos confidenciales. Aproximadamente el 80 % de las filtraciones de datos comienzan en la bandeja de entrada de un empleado, ya que el correo electrónico es económico, rápido y puede eludir los cortafuegos al aprovecharse de la psicología humana en lugar de las vulnerabilidades del sistema.

Las mayores amenazas a la seguridad del correo electrónico que afectan a las empresas hoy en día.

1. Phishing y spear phishing

El phishing sigue siendo una de las amenazas más comunes a la seguridad del correo electrónico. Los atacantes envían mensajes engañosos que parecen legítimos, imitando marcas de confianza como Microsoft o alertas internas de TI, para robar credenciales de inicio de sesión, datos financieros o documentos internos.

Los mensajes de phishing son uno de los puntos de entrada más comunes para los ataques de ransomware, especialmente cuando capturan credenciales o proporcionan herramientas de acceso remoto que facilitan una posterior intrusión. Una vez dentro, los ciberdelincuentes escalan privilegios, obtienen credenciales de dominio y programan el cifrado simultáneo en múltiples sistemas para dificultar los esfuerzos de recuperación.  

Pero el spear phishing es lo que quita el sueño a los responsables de seguridad. Los atacantes investigan a tu equipo en LinkedIn, crean asuntos personalizados para los correos e incluso imitan los estilos de comunicación interna para generar credibilidad. Cada vez más, los kits de phishing utilizan texto generado por IA y clonación de voz para que las estafas sean prácticamente indistinguibles de la realidad. 

2. Compromiso de correo electrónico empresarial (BEC)

El fraude por correo electrónico empresarial (BEC) es donde se produce el verdadero daño financiero. Olvídese del malware; estos atacantes utilizan su propio organigrama en su contra. Suplantan la identidad de su director ejecutivo, un proveedor de confianza o un socio de recursos humanos y redactan correos electrónicos persuasivos y agresivos diseñados para engañar a los empleados y lograr que transfieran cientos de miles de dólares o envíen toda la base de datos de formularios W-2 de los empleados.

En 2025, el fraude por correo electrónico empresarial generó 24.768 denuncias y más de 3.000 millones de dólares en pérdidas reportadas, lo que equivale a unos 123.000 dólares por denuncia, según el Informe sobre Delitos en Internet del FBI.

3. Toma de control de cuentas (ATO)

El robo de cuentas (ATO, por sus siglas en inglés) es especialmente peligroso porque los atacantes operan desde una cuenta corporativa legítima. Tras robar credenciales válidas "a menudo expuestas en una brecha de seguridad de terceros" pueden enviar correos electrónicos de phishing internos convincentes, interceptar facturas y robar datos haciéndose pasar por un usuario de confianza. Dado que la actividad proviene de una cuenta real, puede eludir los filtros de correo electrónico tradicionales.

4. Pérdida de datos y amenazas internas 

La pérdida de datos puede ocurrir de forma accidental o deliberada. Los empleados pueden enviar hojas de cálculo confidenciales a cuentas personales, adjuntar archivos incorrectos o reenviar datos de clientes sin cifrar, mientras que el personal descontento o que está a punto de marcharse puede robar información sensible intencionadamente. En cualquier caso, el resultado puede ser un grave daño financiero, legal y a la reputación.

5. Inundación de spam y malware

El spam sigue siendo un grave problema de seguridad, ya que su magnitud provoca fatiga por exceso de alertas y facilita que los mensajes maliciosos pasen desapercibidos, uno de cada tres correos electrónicos es spam malicioso o no deseado. Los atacantes utilizan bots de envío masivo para distribuir troyanos, adware y enlaces de phishing, con la esperanza de que alguno pase desapercibido. Cuando los equipos se ven inundados de correo basura, es más probable que pasen por alto un correo electrónico realmente peligroso.

6. Políticas de seguridad mal configuradas 

Las políticas de seguridad mal configuradas son una de las principales causas de las brechas de seguridad del correo electrónico. Los errores más comunes incluyen la falta de registros de autenticación, listas de permitidos demasiado permisivas y filtros antiphishing desactivados. Las configuraciones incorrectas suelen producirse durante las migraciones a la nube, cuando la configuración predeterminada anula las políticas reforzadas.

Los dominios que no cuentan con una política de autenticación, informes y conformidad de mensajes basada en dominio (DMARC) implementada siguen siendo vulnerables a la suplantación de identidad. Es fundamental revisar periódicamente la configuración, especialmente después de migraciones y actualizaciones del sistema, ya que la configuración predeterminada en la nube podría no ajustarse a los requisitos de seguridad de su organización.

7. Falta de conocimiento y capacitación del usuario.

Incluso el sistema de seguridad más robusto puede verse comprometido por un solo mensaje de phishing convincente. Los atacantes se aprovechan de la rutina y la urgencia para persuadir a los empleados de que introduzcan sus credenciales en páginas de inicio de sesión falsas, aprueben solicitudes fraudulentas o abran contenido malicioso. La formación continua ayuda a los usuarios a reconocer estas señales y a responder de forma segura.

Mejores prácticas para prevenir problemas de seguridad del correo electrónico

Las organizaciones pueden prevenir muchos incidentes de seguridad del correo electrónico con una defensa por capas que combine autenticación de correo electrónico, autenticación multifactor (MFA), detección basada en IA, capacitación en concientización para empleados, copias de seguridad confiables y respuesta automatizada a incidentes. Las siguientes prácticas constituyen la base de este enfoque:

  • Adopte una defensa en profundidad: ningún control de seguridad por sí solo puede detener todas las amenazas. Utilice una puerta de enlace de correo electrónico segura para filtrar ataques de alto volumen, inteligencia artificial a nivel de bandeja de entrada para detectar phishing sofisticado y capacitación continua para ayudar a los empleados a reconocer las deficiencias de estas medidas de seguridad de correo electrónico. Cuando una capa falla, las demás brindan respaldo.
  • Implementa la autenticación de correo electrónico (SPF, DKIM y DMARC) para tu dominio: estos tres estándares trabajan juntos para verificar remitentes legítimos y detener mensajes falsificados. SPF identifica qué servidores pueden enviar correo para tu dominio, DKIM agrega una firma digital y DMARC indica a los sistemas receptores qué hacer cuando un mensaje no supera estas verificaciones. Comienza en modo de monitoreo y luego implementa la política ap=reject para que los mensajes fraudulentos se bloqueen en lugar de simplemente reportarse.
  • Implemente la autenticación multifactor (MFA): La MFA es la forma más sencilla de evitar el robo de cuentas. Deje de usar códigos SMS, que pueden ser vulnerables al intercambio de tarjetas SIM, y priorice las aplicaciones de autenticación o las claves de hardware para los administradores.
  • Realice capacitaciones de concientización continuas: una simple casilla de verificación de cumplimiento no crea hábitos. Simule ataques de phishing reales, pruebe la respuesta de los usuarios y capacite a los empleados de alto riesgo con breves recordatorios contextuales. Integre avisos en tiempo real antes de que los usuarios hagan clic.
  • Realice copias de seguridad y segmente los datos críticos: Prepárese para la posibilidad de una brecha de seguridad. Siga la regla de copia de seguridad 3-2-1: mantenga tres copias de sus datos en dos tipos de soportes, con una copia almacenada fuera de las instalaciones y protegida contra modificaciones. Pruebe las restauraciones al menos trimestralmente y segmente su red para evitar que un atacante acceda a todos los datos y los cifre simultáneamente.
  • Automatice la respuesta ante incidentes: cuanto más rápido solucione una amenaza a la seguridad del correo electrónico, menor será el impacto. La automatización permite poner en cuarentena los mensajes maliciosos en toda la empresa y revocar los tokens de sesión al instante, reduciendo el tiempo medio de respuesta (MTTR) de horas a segundos.
  • Revise y aplique parches periódicamente: los atacantes explotan los sistemas sin parchear. Establezca ciclos mensuales de aplicación de parches y confirme su implementación en servidores de correo y clientes.
  • Supervise las amenazas emergentes: Manténgase conectado con la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), los Centros de Intercambio y Análisis de Información (ISAC) y los servicios de información sobre amenazas de los proveedores para rastrear las nuevas amenazas comunes a la seguridad del correo electrónico. La información temprana le permite anticiparse a las campañas dirigidas a ejecutivos o sectores específicos.

Proteja su negocio con una única solución de seguridad de correo electrónico basada

Gestionar estos controles mediante herramientas independientes puede generar lagunas en las políticas, ralentizar las investigaciones y aumentar la carga administrativa.

Entre sus principales capacidades se incluyen: 

  • Protección contra spam, malware y amenazas avanzadas: Detiene el spam, el malware y las amenazas avanzadas mediante heurística por capas y el uso de entornos aislados antes de que lleguen a su bandeja de entrada.
  • Protección contra el robo de cuentas: Supervisa patrones de inicio de sesión inusuales, viajes imposibles o actividad IP sospechosa, y aísla automáticamente las cuentas comprometidas para evitar movimientos laterales.
  • Respuesta ante incidentes: Optimiza los flujos de trabajo desde la detección hasta la remediación mediante la cuarentena de correos electrónicos maliciosos, el bloqueo de remitentes y la posibilidad de revertir rápidamente los cambios no autorizados.

  • Capacitación en concientización sobre seguridad: Desarrolla la resiliencia de los empleados a través de simulaciones y educación continuas y adaptativas.
XDR Endpoint Security

Protección de Correo Electrónico

Protege las comunicaciones de tu organización contra phishing, ransomware, malware y suplantación de identidad. Mantén seguros tus datos, usuarios y reputación.

Comprar ahora

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

No basta con cambiar una contraseña: el riesgo de las aplicaciones conectadas a Microsoft 365

  • co
    Blog de Ciberseguridad

    Cuando el acceso legítimo se convierte en una puerta de entrada

    www.pccommayorista.com

ConnectWise Cloud Backup (anteriormente SkyKick) ha confirmado el acceso no autorizado a las credenciales de la aplicación utilizada por su plataforma de copias de seguridad. Según los informes, los atacantes utilizaron las credenciales comprometidas para acceder a los inquilinos de Microsoft 365 donde estaba instalada la aplicación. Como resultado, podrían haber obtenido acceso a datos y servicios a través de los permisos existentes de la aplicación.

¿Cuál es la amenaza?

ConnectWise Cloud Backup utiliza una identidad de aplicación de Microsoft 365 para acceder a los datos de los clientes y realizar copias de seguridad. Según investigadores de seguridad y ConnectWise, los atacantes comprometieron las credenciales vinculadas a esta aplicación y las utilizaron para obtener tokens de autenticación en los entornos de Microsoft 365 de clientes y socios.

Los permisos actuales de la aplicación podrían permitir a los atacantes acceder a los datos del buzón, archivos, contenido de Teams e información del directorio. Dado que el acceso está vinculado a la aplicación y no a una cuenta de usuario, cambiar la contraseña por sí solo podría no eliminar el riesgo.

¿Por qué es digno de mención?

Este incidente es relevante porque involucra una aplicación de terceros de confianza con acceso previo a entornos de Microsoft 365. Los atacantes podrían usar esos permisos para obtener tokens de Microsoft Graph y acceder a datos en los inquilinos afectados.

El monitoreo de seguridad ha detectado inicios de sesión no autorizados vinculados a credenciales comprometidas en múltiples entornos de clientes y socios. Este incidente pone de manifiesto los riesgos asociados con identidades de aplicaciones comprometidas e integraciones en la nube de confianza.

¿Cuál es la exposición o riesgo?

Las organizaciones que utilizan ConnectWise Cloud Backup podrían sufrir accesos no autorizados a los datos de Microsoft 365, dependiendo de los permisos otorgados a la aplicación. Los datos expuestos podrían incluir mensajes de correo electrónico, archivos adjuntos, archivos de OneDrive y SharePoint, datos de Teams e información de directorio.

Dado que la vulnerabilidad implica el acceso a través de la aplicación, los atacantes podrían mantener el acceso incluso después de que los administradores cambien las contraseñas de los usuarios. En el peor de los casos, las organizaciones podrían sufrir la filtración de datos, la exposición de comunicaciones confidenciales y otras actividades maliciosas a través de los permisos delegados de la aplicación.

¿Cuáles son las recomendaciones?

1. Deshabilitar el acceso a la aplicación ConnectWise Cloud Backup

En el Centro de administración de Microsoft Entra, localice la aplicación SkyKick / ConnectWise Cloud Backup (ID de aplicación: 506e08f9-6e9a-4da4-942b-a099a03644ae) y deshabilite el acceso de inicio de sesión de usuario. No elimine la aplicación.

2. Revisar la actividad de inicio de sesión del principal de servicio

Revisar los registros de inicio de sesión del principal de servicio para el ID de aplicación afectado e investigar la actividad originada desde las siguientes direcciones IP: "144.172.64.128, 144.172.64[.]99, 144.172.64[.]60", o asociada con agentes de usuario de Python como "Python-urllib/3.12 y python-requests/2.31".

3. Investigue la actividad basada en aplicaciones.

Revise la actividad de las aplicaciones y los servicios de Microsoft 365 en busca de indicios de acceso no autorizado. No se fíe únicamente de los registros de inicio de sesión interactivos de los usuarios.

4. Revocar el acceso no autorizado

Si se detecta actividad sospechosa, revoque las sesiones y tokens activos y elimine los permisos o consentimientos no autorizados asociados con la aplicación afectada.

5. Implemente el bloqueo de red cuando sea apropiado.

Considere bloquear las direcciones IP "144.172.64.128, 144.172.64[.]99 y 144.172.64[.]60" como medida de seguridad adicional. Sin embargo, el bloqueo de red por sí solo podría no impedir la autenticación entre nubes.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

Una falsa verificación puede convertirse en un problema para toda la organización.

  • co
    Blog de ciberseguridad

    Una Falsa verificación puede convertirse en un problema para toda la organización

    www.pccommayorista.com

Lo que parece una simple verificación de seguridad puede convertirse en la puerta de entrada para robar credenciales, instalar malware y comprometer información empresarial. Los ciberdelincuentes están aprovechando la confianza de los usuarios para llevar sus ataques un paso más allá.

¿Cuántas veces has marcado la casilla «No soy un robot» para acceder a una página web? Probablemente muchas. Es una acción tan habitual que rara vez nos detenemos a pensar si la verificación que tenemos delante es realmente legítima.

Justo ahí se encuentra el problema

Los ciberdelincuentes están aprovechando la familiaridad de los CAPTCHA para construir campañas de phishing más convincentes. En lugar de limitarse a presentar una página falsa para robar contraseñas, ahora pueden utilizar estas supuestas verificaciones como parte de una cadena de ataque diseñada para engañar al usuario, ocultar contenido malicioso y facilitar la instalación de malware.

El peligro no está en el CAPTCHA legítimo, sino en lo que puede esconder una página diseñada para imitarlo.

De acuerdo con un análisis de Barracuda, el abuso de CAPTCHA apareció en el 43 % de los ataques con kits de phishing examinados durante 2025. Este dato refleja cómo una herramienta asociada con la seguridad puede convertirse en un recurso para aumentar la credibilidad de los engaños digitales.

Y hay algo todavía más preocupante: algunas campañas ya no esperan que la víctima introduzca su contraseña. Buscan que ella misma realice las acciones necesarias para poner en marcha la infección.

De una verificación aparentemente inofensiva a una trampa digital

El funcionamiento de un ataque puede comenzar con un correo electrónico que parece formar parte de la rutina laboral. El mensaje solicita revisar una factura, consultar un contrato, abrir un documento compartido o acceder a un archivo supuestamente protegido.

El usuario hace clic en el enlace y llega a una página que presenta una verificación CAPTCHA. Todo parece normal: una casilla, una instrucción breve y la promesa de continuar hacia el documento solicitado.

Sin embargo, esa pantalla puede formar parte de una infraestructura de phishing.

Después de completar la supuesta verificación, la víctima podría ser redirigida a una página de inicio de sesión falsa, diseñada para capturar sus credenciales. En otros casos, el proceso puede conducir a descargas maliciosas o solicitudes para habilitar notificaciones del navegador que después se utilizan para distribuir contenido engañoso.

La trampa funciona porque el atacante no necesita que el usuario confíe ciegamente en un correo sospechoso. Le basta con construir una secuencia de pasos que parezcan razonables y familiares.

Además, algunos CAPTCHA falsos se utilizan para dificultar el análisis automatizado. Los sistemas de seguridad pueden encontrar obstáculos para avanzar por la página, mientras que una persona que completa la prueba sí consigue llegar al siguiente paso del ataque.

Así, una verificación aparentemente sencilla puede servir para filtrar visitantes, ocultar el contenido malicioso y aumentar las probabilidades de que el engaño tenga éxito.

ClickFix: cuando la víctima termina ejecutando el ataque

Entre las variantes más preocupantes se encuentra la combinación de CAPTCHA falsos con una técnica conocida como ClickFix.

En este tipo de ataque, la página no se limita a solicitar que el usuario marque una casilla. En su lugar, le presenta un supuesto problema técnico y le ofrece instrucciones para solucionarlo.

Por ejemplo, podría mostrar un mensaje que simula un error al abrir un documento, un fallo del navegador o un problema con una actualización. A continuación, indica que es necesario seguir determinados pasos para completar la verificación o recuperar el acceso.

El engaño puede incluir instrucciones para abrir una herramienta del sistema, pegar contenido del portapapeles y ejecutarlo. En algunas variantes, una interacción con la página copia un comando malicioso sin que el usuario lo advierta.

Si la víctima sigue las instrucciones, puede terminar ejecutando el código que inicia la infección del dispositivo.

El cambio es importante: el atacante ya no intenta únicamente convencerte de que reveles información; intenta convencerte de que hagas el trabajo por él.

Esta técnica aprovecha la confianza en las instrucciones que aparecen en pantalla y la tendencia a resolver rápidamente los problemas que interrumpen una tarea laboral.

Por eso, la concientización en ciberseguridad debe ir más allá de enseñar a reconocer correos sospechosos. También es necesario explicar por qué nunca se deben ejecutar comandos, pegar instrucciones desconocidas en herramientas del sistema o instalar programas únicamente porque una página web lo solicita.

Los ataques son cada vez más convincentes y personalizados

Los CAPTCHA falsos forman parte de una evolución más amplia del phishing: campañas que combinan diferentes técnicas para que cada etapa parezca legítima.

Las herramientas de inteligencia artificial y las plataformas de desarrollo accesibles facilitan la creación de páginas visualmente convincentes, formularios de inicio de sesión y recorridos de navegación adaptados a distintos usuarios.

En algunos escenarios, los atacantes encadenan referencias a varias marcas conocidas. La víctima puede recibir un mensaje sobre un documento compartido, completar una supuesta verificación, visualizar una pantalla que imita un servicio de documentos y terminar frente a una página falsa de inicio de sesión corporativo.

Cada paso refuerza la credibilidad del siguiente.

El usuario puede interpretar toda la secuencia como un procedimiento habitual de trabajo, especialmente cuando los mensajes utilizan nombres, diseños o referencias relacionados con su organización.

También existen páginas que modifican su comportamiento según el dispositivo, la ubicación, la actividad del visitante o el momento en que se accede. Algunas permanecen disponibles durante poco tiempo, lo que dificulta que los equipos de seguridad puedan examinarlas después.

Esto significa que reconocer una amenaza únicamente por su apariencia resulta cada vez menos fiable. Una página puede parecer profesional y utilizar elementos visuales familiares sin ser segura.

Las señales que no debes ignorar

Aunque estos ataques se perfeccionan, hay comportamientos que deberían despertar sospechas.

Un CAPTCHA legítimo no debería exigirte ejecutar comandos en tu computadora. Tampoco debería pedirte instalar software inesperado, habilitar notificaciones del navegador como condición sospechosa para continuar o introducir contraseñas y códigos de autenticación dentro de la propia verificación.

Presta atención a estas señales:

  • Solicitudes inesperadas: un correo te pide abrir urgentemente una factura, contrato o documento que no esperabas recibir.
  • Direcciones web sospechosas: el dominio contiene errores ortográficos, subdominios extraños o no guarda relación clara con el servicio que supuestamente estás utilizando.
  • Instrucciones fuera de lo normal: una página te pide abrir herramientas del sistema, pegar contenido del portapapeles o ejecutar comandos.
  • Descargas inesperadas: la supuesta verificación inicia la descarga de archivos o solicita instalar programas sin una razón clara.
  • Presión para actuar de inmediato: aparecen advertencias sobre la suspensión de una cuenta, la pérdida de información o un supuesto fallo que debes resolver cuanto antes.
  • Solicitudes de información sensible: la página exige credenciales o códigos de un solo uso como parte de una verificación que debería ser sencilla.

Un punto importante: el hecho de que una página utilice HTTPS o muestre un candado en el navegador no garantiza que sea legítima. El cifrado protege la conexión, pero no demuestra que el sitio pertenezca a la empresa que afirma representar.

Ante cualquier duda, evita continuar desde el enlace recibido y verifica la solicitud mediante un canal independiente y confiable.

¿Cómo pueden protegerse las empresas frente a esta amenaza?

Combatir el phishing basado en CAPTCHA requiere una estrategia que combine tecnología, procedimientos y capacitación. Confiar únicamente en que los empleados identifiquen cada engaño no es suficiente, especialmente cuando las campañas están diseñadas para imitar procesos cotidianos.

Estas son algunas medidas que pueden ayudar a reducir el riesgo:

  1.  Reforzar la seguridad del correo electrónico. Las soluciones de protección deben analizar mensajes, enlaces, archivos adjuntos y redirecciones sospechosas para identificar amenazas antes de que lleguen al usuario o provoquen un incidente.
  2. Proteger los dispositivos y detectar comportamientos maliciosos. La seguridad de endpoints ayuda a identificar actividades sospechosas, intentos de ejecución de malware y otros indicadores de compromiso. Esto resulta especialmente importante cuando un usuario interactúa con una página maliciosa.
  3. Capacitar a los colaboradores con ejemplos reales. Los usuarios deben aprender a reconocer no solo los correos fraudulentos, sino también las instrucciones sospechosas que pueden aparecer después de abrir un enlace.
  4. Fortalecer la protección de las identidades. La autenticación multifactor sigue siendo una medida esencial para reducir el impacto del robo de contraseñas. Sin embargo, debe complementarse con controles de acceso, supervisión de sesiones y mecanismos para detectar actividades anómalas.
  5. Mantener una estrategia de defensa por capas. La combinación de protección del correo, análisis de URL, inteligencia de amenazas, seguridad de endpoints y supervisión de actividad permite abordar diferentes etapas de un ataque, en lugar de depender de una única barrera.
  6. Definir un procedimiento de respuesta. Si un usuario sospecha que ha seguido instrucciones maliciosas, debe informar inmediatamente al equipo de TI o de seguridad. La organización podrá evaluar si es necesario aislar el dispositivo, investigar la actividad, revocar sesiones o credenciales comprometidas y determinar el alcance del incidente.

La velocidad de respuesta importa. Cuanto antes se identifique un comportamiento sospechoso, mayores serán las posibilidades de contener el problema antes de que afecte a otros sistemas o usuarios.

La seguridad comienza antes de hacer clic en “Verificar”

Los CAPTCHA falsos demuestran que las amenazas digitales no siempre llegan con archivos adjuntos sospechosos o mensajes evidentemente fraudulentos. En ocasiones, se presentan como una parte normal de la experiencia de navegación.

El verdadero riesgo aparece cuando esa familiaridad se utiliza para manipular al usuario, robar sus credenciales o inducirlo a ejecutar acciones que comprometen su propio dispositivo.

Para las empresas, el desafío consiste en anticiparse a estas técnicas y proteger cada etapa del proceso: desde la recepción de un correo hasta la navegación, el acceso a las aplicaciones y la actividad que ocurre en los dispositivos.

Porque una estrategia de seguridad efectiva no debe depender únicamente de que un usuario sepa distinguir una página falsa de una verdadera. También necesita herramientas capaces de detectar amenazas, reducir las oportunidades de ataque y facilitar una respuesta oportuna.

La próxima vez que una página te pida demostrar que no eres un robot, recuerda algo: superar una verificación no significa que el sitio sea seguro.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

El phishing está abandonando una de sus características más fáciles de detectar: la página alojada en un servidor.

  • BLOG DE CIBERSEGURIDAD

    Phishing:

    La página alojada en un servidor

La mayoría de las campañas de phishing se basan en una página web alojada que las herramientas de seguridad pueden recuperar, analizar, categorizar y, finalmente, bloquear. En lugar de enviar una página de phishing desde un servidor web, el contenido malicioso se ensambla dentro del navegador de la víctima utilizando una URL de blob, una URL temporal generada por el navegador que apunta a contenido almacenado localmente en la memoria en lugar de en un sitio web.

Para cuando aparece la página de phishing, la víctima ya ha sido redirigida a través de servicios legítimos de Microsoft, incluidos Microsoft OAuth y Microsoft Teams, con pocas indicaciones visibles de que se esté produciendo algo malicioso.

¿Qué hace que este ataque sea diferente?

A diferencia de las campañas de phishing convencionales que se basan en un sitio web similar alojado en un servidor, este ataque utiliza una arquitectura residente en el navegador diseñada para reducir su visibilidad tanto para los usuarios como para las herramientas de seguridad.

  • No hay ninguna página de phishing que bloquear. El contenido de phishing nunca se muestra como una página web convencional. En cambio, se genera a partir de una URL virtual dentro del navegador de la víctima. Dado que la página solo existe durante esa sesión del navegador, no hay una URL de phishing persistente que las herramientas de seguridad puedan recuperar, analizar o bloquear con antelación.
  • Servicios de Microsoft de confianza a lo largo de toda la cadena de ataque. En lugar de dirigir a las víctimas a un sitio web obviamente sospechoso, el ataque las redirige a través de la infraestructura legítima de Microsoft, incluyendo login.microsoftonline.com y Microsoft Teams. Dado que la navegación visible se mantiene dentro de los servicios de Microsoft de confianza, es menos probable que los usuarios y los escáneres automatizados identifiquen la actividad como maliciosa.
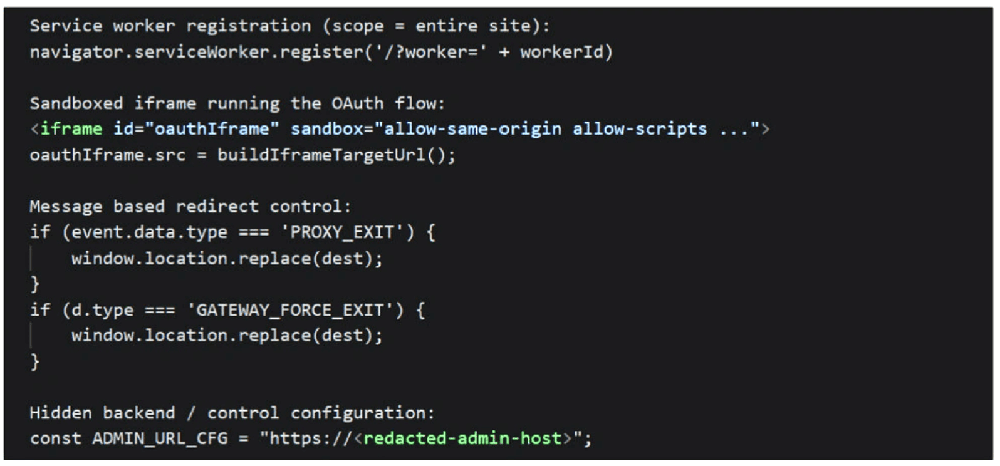
  • Ejecución de phishing basada en el navegador. Una vez que se carga la página de phishing basada en blobs, se registra un service worker y se ejecuta parte del flujo de trabajo dentro de un iframe aislado. En conjunto, estos componentes ayudan a gestionar las solicitudes, controlar la navegación y coordinar la experiencia de phishing desde la propia sesión del navegador.
  • Control dinámico del atacante. La página de phishing recibe instrucciones de la infraestructura de backend mediante mecanismos de mensajería del navegador. Dado que el flujo de trabajo se controla dinámicamente en lugar de mediante redirecciones predefinidas, los operadores pueden modificar los destinos y el comportamiento en tiempo real.
  • Mayor legitimidad. El correo electrónico incluye un archivo de invitación de calendario como archivo adjunto inofensivo. Si bien no forma parte del contenido malicioso, contribuye a que el mensaje parezca una comunicación empresarial rutinaria y puede aumentar la confianza del destinatario.

Flujo de ataque

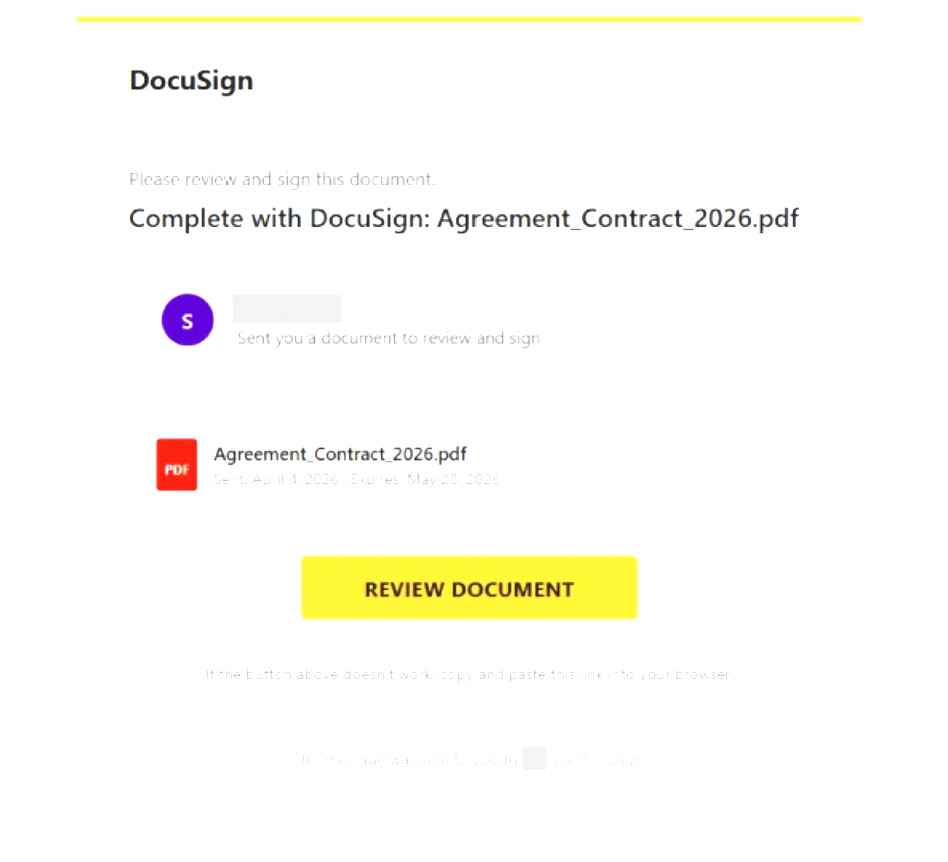
1. La víctima recibe un correo electrónico con el tema de DocuSign.


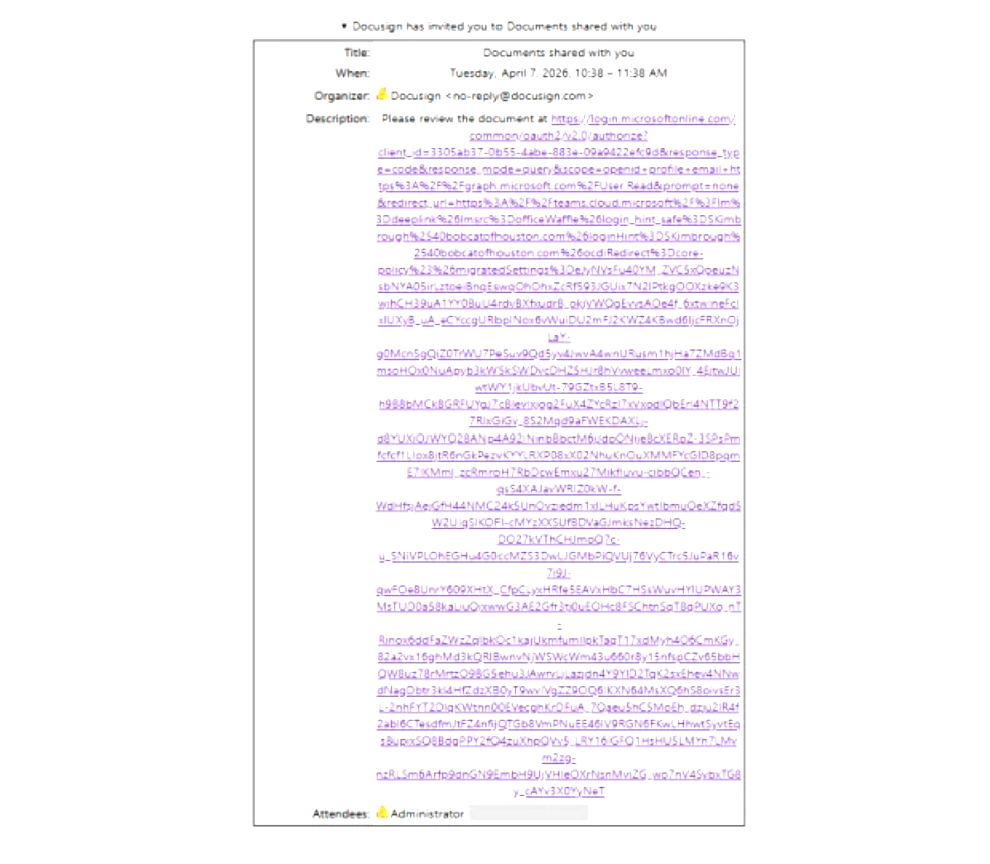
2. Se adjunta un archivo de invitación de calendario al correo electrónico. No parece malicioso, ya que apunta a un punto final OAuth legítimo de Microsoft. Se incluye para que el correo electrónico parezca una invitación normal a una reunión de negocios o a un calendario.


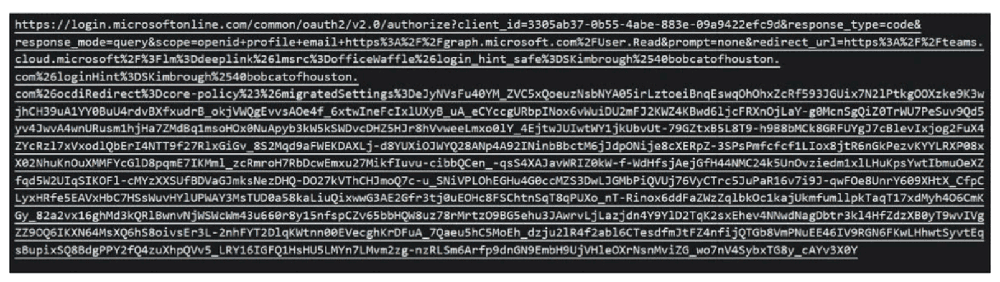
3. Un parámetro de redireccionamiento diseñado dirige al usuario a Microsoft Teams.


4. Microsoft Teams carga un recurso externo alojado en cdn.bloom[.]io.

5. El navegador convierte ese contenido en una URL de tipo blob.

6. La URL del blob renderiza la página de phishing localmente dentro del navegador.


7. Los service workers, los iframes y los controles de backend gestionan el flujo de trabajo de phishing y la navegación del usuario.

8. La configuración oculta de comando y control demuestra que no se trata de una página independiente, sino que forma parte de una plataforma de phishing gestionada que puede ser operada, actualizada y dirigida de forma centralizada a muchas víctimas a la vez.

Conoce más en el siguiente video

En conjunto, estos mecanismos proporcionan al atacante un control en tiempo real sobre el flujo de trabajo de phishing dentro de la sesión del navegador de la víctima, lo que permite un nivel de flexibilidad y evasión que no suele verse en las páginas de phishing estáticas.

Detección y defensa

Esta campaña demuestra cómo el phishing está evolucionando más allá de los sitios web falsos y los dominios sospechosos, y cómo está reduciendo muchos de los indicadores en los que los equipos de seguridad se han basado tradicionalmente para la detección.

Las organizaciones deben centrarse en identificar comportamientos maliciosos y controles de identidad en lugar de simplemente bloquear URL de phishing conocidas. Las principales medidas defensivas incluyen:

  • Supervisar los flujos de autorización de OAuth y las cadenas de redireccionamiento para detectar destinos inusuales o inesperados.
  • Inspeccionar la actividad del navegador relacionada con URL de tipo blob, especialmente cuando se utilizan para renderizar páginas de inicio de sesión o flujos de trabajo de autenticación.
  • Detección de registros sospechosos de trabajadores de servicios asociados con contenido de origen externo.
  • Aplicar métodos de autenticación multifactor resistentes al phishing, como las claves de seguridad FIDO2 y las contraseñas.
  • Utilizar controles de seguridad de correo electrónico que analicen la ruta completa de clics en lugar de basarse únicamente en la URL inicial.
  • Capacitar a los usuarios para que tengan cuidado con las solicitudes inesperadas de firma de documentos, incluso cuando los enlaces parezcan utilizar la infraestructura de confianza de Microsoft.

A medida que los atacantes trasladan cada vez más sus métodos de phishing al propio navegador, los defensores deberán prestar mayor atención a la protección de la identidad , la seguridad del navegador y la detección de comportamientos maliciosos. El desafío ya no reside simplemente en identificar un sitio web malicioso. En campañas como esta, la página de phishing puede no existir en ningún otro lugar que no sea el navegador de la víctima.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

Del robo de credenciales al abuso de la autenticación: el phishing está entrando en una nueva etapa.

  • BLOG DE CIBERSEGURIDAD

    Phishing en su nueva etapa:

    Del robo de credenciales al abuso de la autenticación

Los ataques de phishing tradicionales suelen ser detectados por herramientas de seguridad que identifican sitios web sospechosos, páginas de inicio de sesión falsas, formularios para robar credenciales o dominios maliciosos conocidos. Los kits de phishing como Kali365 adoptan un enfoque diferente. En lugar de robar contraseñas directamente, los atacantes abusan de los mecanismos legítimos de autenticación de Microsoft, utilizando la autenticación mediante código de dispositivo y el secuestro de sesión mediante la técnica del adversario en el medio (AiTM) . La víctima puede autenticarse a través de una experiencia de inicio de sesión genuina de Microsoft y, aun así, otorgar acceso sin saberlo a una sesión controlada por el atacante.

Como resultado, muchas de las señales de alerta en las que los usuarios y las herramientas de seguridad han confiado durante años se han vuelto menos efectivas.

Convertir los procesos comerciales cotidianos en trampas de autenticación.

Lo que hace que Kali365 y otras plataformas similares sean particularmente efectivas es su capacidad para disfrazar los ataques de autenticación como actividades comerciales rutinarias.

Las campañas de ataque Kali365 detectadas por los investigadores de Barracuda incluyen mensajes protegidos o cifrados, enlaces a documentos compartidos, solicitudes de firma electrónica, notificaciones de pago y facturación, alertas de correo de voz, advertencias de almacenamiento del buzón, solicitudes de revisión de cuarentena y notificaciones de cumplimiento y seguridad. Ninguna de estas características es nueva ni innovadora.

En cada caso, la víctima cree estar realizando una tarea laboral normal. La solicitud parece pertinente a su función y coherente con los flujos de trabajo cotidianos. En lugar de pedirle credenciales, se le indica que complete lo que parece ser un paso de verificación legítimo.


Ejemplo de correo electrónico de phishing con un enlace a una página de destino maliciosa.

Cómo funciona el phishing mediante código de dispositivo

El ataque comienza cuando la víctima recibe un correo electrónico de phishing con un enlace a una página web maliciosa. En lugar de mostrar un formulario de inicio de sesión falso de Microsoft, la página muestra un código de verificación del dispositivo e indica al usuario que continúe la autenticación mediante el proceso de inicio de sesión legítimo de Microsoft. La víctima es redirigida a una página auténtica de Microsoft y completa el proceso de inicio de sesión y autenticación multifactor (MFA) con normalidad.


Mensaje de autenticación de ejemplo.

Dado que la autenticación se realiza en la infraestructura de inicio de sesión legítima de Microsoft, los usuarios experimentan un inicio de sesión auténtico en lugar de una página falsa para robar credenciales. El atacante, en cambio, abusa de la sesión autenticada o los tokens resultantes.

Por qué los indicadores de phishing tradicionales se vuelven menos fiables

El éxito del phishing mediante código de dispositivo pone de manifiesto la debilidad de las defensas tradicionales contra el phishing, diseñadas para detectar intentos de robo de credenciales. En muchos casos, las técnicas para eludir la autenticación multifactor (MFA) ya no son necesarias, puesto que el atacante no intenta sortearla. En cambio, persuade al usuario para que complete un proceso de autenticación legítimo en nombre del atacante.

Para los equipos de seguridad, los registros de autenticación pueden parecer legítimos en un principio, y las comprobaciones tradicionales de reputación de los sitios web no levantan ninguna sospecha.

Más allá de las contraseñas: atacar tokens y sesiones

Kali365 también admite ataques de intermediario (AiTM) que permiten el secuestro de sesión y el robo de tokens. En estos ataques, un proxy malicioso se interpone entre la víctima y el servicio de autenticación de Microsoft. La víctima vuelve a iniciar sesión y realizar la autenticación multifactor (MFA) de forma legítima, mientras que el atacante captura la sesión de autenticación o los tokens resultantes y los reutiliza para acceder a la cuenta.


Ejemplo de correo electrónico de ataque para un ataque AiTM

Una vez que se obtiene acceso a la sesión autenticada de Microsoft 365, los atacantes pueden acceder al correo electrónico y a los archivos, buscar información financiera, supervisar las comunicaciones, crear reglas de buzón, configurar el reenvío de correo electrónico, llevar a cabo ataques de compromiso de correo electrónico empresarial y moverse lateralmente a través de los servicios en la nube.

Para investigadores técnicos: el código que deben buscar

Cuando la víctima hace clic en el enlace del correo electrónico de phishing, la página envía secretamente una solicitud al servidor del atacante para crear una nueva sesión de inicio de sesión en un dispositivo Microsoft.

La página de phishing muestra a la víctima el código que debe copiar e introducir.

El servidor del atacante se pone en contacto con el servicio de autenticación de código de dispositivo de Microsoft y recibe:

  • código_de_usuario: el código corto que la víctima debe ingresar (por ejemplo, ABCD-EFGH)
  • device_code: un identificador oculto que Microsoft utiliza internamente.
  • verification_url: donde la víctima debe ir para autenticarse, normalmente la página de inicio de sesión del dispositivo real de Microsoft.

Esto parece inofensivo porque la gente está acostumbrada a introducir códigos de verificación cortos al conectar aplicaciones y dispositivos.

La página de phishing abre la página de inicio de sesión real de Microsoft (la URL de verificación).


En la práctica, suele tratarse de microsoft.com/devicelogin u otra página de autenticación de dispositivos de Microsoft legítima.

La víctima ahora ve una página de inicio de sesión real de Microsoft, no una falsa. Introduce el código de usuario (por ejemplo, ABCD-EFGH), inicia sesión y completa la autenticación multifactor (MFA), autenticando así el dispositivo del atacante.

Mientras tanto, la página de phishing continúa contactando con el servidor del atacante.

Y cada cinco segundos pregunta: "¿Ha completado la víctima el inicio de sesión en Microsoft?"


Hasta el momento en que Microsoft responda con: “estado = éxito”.

Esto significa que Microsoft ha emitido los tokens de autenticación vinculados a la solicitud del código del dispositivo. El atacante puede entonces usar esos tokens para acceder a los recursos de Microsoft 365, y la víctima es redirigida a otro sitio.


Un ejemplo de correo electrónico de phishing con código de dispositivo

Qué deben tener en cuenta las organizaciones

Dado que estos ataques se basan en flujos de trabajo de autenticación legítimos, las organizaciones necesitan visibilidad más allá de la seguridad del correo electrónico.

Las principales señales de alerta pueden incluir:

  • Actividad inesperada de autenticación del código del dispositivo.
  • Se solicita a los usuarios que introduzcan códigos de verificación del dispositivo.
  • OAuth concede permisos a aplicaciones desconocidas.
  • Patrones de inicio de sesión inusuales en Microsoft 365.
  • Registros de nuevos dispositivos tras eventos de autenticación.
  • Creación sospechosa de reglas de buzón.
  • Actividad de reenvío de correo electrónico inesperada.
  • Acceso anómalo a recursos de SharePoint, OneDrive, Teams o Exchange.

Las detecciones más fiables suelen provenir de la correlación de señales entre el correo electrónico, la web, la identidad y la actividad posterior a la autenticación, en lugar de basarse en un único indicador.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

No hagas clic. Ahora tampoco llames.

  • BLOG DE CIBERSEGURIDAD

    No hagas clic, ahora tampoco llames.

Durante años, la mayoría de las recomendaciones de seguridad frente al phishing podían resumirse en una regla sencilla: no hagas clic en enlaces sospechosos. Era un consejo útil porque muchos ataques dependían precisamente de ese momento: un usuario recibía un correo, encontraba un enlace aparentemente legítimo y, al abrirlo, terminaba entregando sus credenciales o descargando malware.

Pero los atacantes están cambiando las reglas.

Las campañas actuales están encontrando nuevas formas de convertir un correo electrónico aparentemente inofensivo en el inicio de una estafa. Ya no siempre necesitan un enlace malicioso, un archivo adjunto peligroso o una página falsa de inicio de sesión. En algunos casos, solo necesitan convencer a la víctima de marcar un número de teléfono.

Esta técnica, conocida como callback phishing o TOAD (Telephone-Oriented Attack Delivery), utiliza el correo electrónico como primer contacto para llevar a la víctima hacia una conversación controlada por el atacante. Y ese cambio es mucho más importante de lo que parece: cuando el ataque abandona la bandeja de entrada y pasa al teléfono, el delincuente obtiene una oportunidad mucho más directa para manipular a su objetivo en tiempo real.

La factura que nunca existió

El mecanismo puede comenzar con algo tan cotidiano como una factura.

Imaginemos recibir un correo aparentemente enviado por PayPal. El mensaje informa de un supuesto cargo por cientos de dólares y advierte que la transacción está a punto de procesarse. Para cancelarla, el usuario debe comunicarse con el número indicado.

No hay necesariamente un enlace que revisar. No hay un archivo que descargar. Incluso puede que el correo contenga muy poco texto.

Lo que sí existe es una historia cuidadosamente construida para provocar una reacción inmediata: “alguien está utilizando mi cuenta y tengo que solucionarlo ahora”.

Ese es precisamente el objetivo.

Las campañas analizadas arrojan los siguiente: los atacantes utilizaron facturas falsas, renovaciones de servicios, imágenes incrustadas, mensajes HTML diseñados para parecer comunicaciones legítimas e incluso invitaciones de Google Calendar para presentar cargos ficticios y dirigir a las víctimas hacia números telefónicos controlados por los estafadores.

La creatividad está en el pretexto; el objetivo es siempre el mismo: conseguir que la víctima llame voluntariamente.

Cuando el atacante consigue que seas tú quien inicia el contacto

Aquí está una de las diferencias fundamentales respecto al phishing tradicional.

En un ataque convencional, el delincuente intenta llevar a la víctima hacia una acción específica: hacer clic, iniciar sesión, abrir un archivo o introducir información.

Con el callback phishing, el atacante intenta conseguir algo psicológicamente más poderoso: que la propia víctima crea que está buscando ayuda.

Una vez realizada la llamada, la interacción cambia por completo. El estafador puede hacerse pasar por un representante de soporte, un departamento de facturación o un especialista de seguridad. Puede confirmar algunos datos obtenidos previamente y utilizar esa información para generar credibilidad.

A partir de ahí, la conversación puede escalar hacia solicitudes mucho más peligrosas: proporcionar información personal o financiera, acceder a una cuenta, instalar una herramienta de acceso remoto o realizar determinadas acciones mientras el supuesto agente de soporte guía a la víctima.

El correo electrónico, entonces, no era el objetivo final, era solo la puerta de entrada.

El verdadero problema está en lo que no parece malicioso

Esta evolución plantea un desafío importante para la seguridad del correo electrónico.

Muchas defensas tradicionales están diseñadas para buscar indicadores técnicos asociados con ataques: enlaces maliciosos, archivos peligrosos, dominios sospechosos o patrones conocidos de malware.

Pero ¿qué ocurre cuando el correo no contiene ninguno de esos elementos?

Un mensaje puede incluir únicamente una imagen con una factura falsa y un número telefónico. Desde una perspectiva superficial, no existe un enlace que bloquear ni un archivo que poner en cuarentena. Sin embargo, el mensaje puede estar cuidadosamente diseñado para imitar la identidad visual de una empresa reconocida y utilizar técnicas de ingeniería social para generar urgencia.

Por eso, detectar estas amenazas requiere mirar más allá del contenido tradicional del correo.

La explicación mas acertada indica que sus mecanismos de protección incorporan análisis de texto presente dentro de imágenes mediante OCR, inteligencia asociada con números telefónicos, análisis de remitentes y dominios, reconocimiento de marcas, procesamiento de lenguaje natural y modelos de machine learning. También contempla nuevos vectores, como las invitaciones de calendario utilizadas como parte de estas campañas.

La razón es sencilla: si el ataque cambia, también debe cambiar la forma de detectarlo.

Cinco ataques, una misma estrategia

Los ejemplos analizados muestran precisamente esa evolución.

En un caso, los atacantes utilizaron una supuesta factura de PayPal por 299.99 dólares, vinculada a una tarjeta de regalo de Amazon. En otro, el correo prácticamente no contenía texto: la información necesaria para iniciar la estafa estaba incorporada en una imagen que simulaba una renovación de Geek Squad.

También se identificaron mensajes construidos exclusivamente alrededor de imágenes, correos HTML cuidadosamente diseñados para parecer notificaciones legítimas de PayPal y una invitación de Google Calendar asociada con un supuesto cargo automático de 599.99 dólares.

Los formatos cambian, pero el principio permanece.

Crear una situación suficientemente creíble para que la víctima deje de analizar el mensaje y empiece a reaccionar ante él.

Y esa es una distinción crítica. La ingeniería social no necesita que el usuario crea que está frente a un ataque. Le basta con conseguir que crea que está frente a un problema que debe resolver.

La urgencia sigue siendo una de las mejores armas del atacante

El elemento común detrás de estas campañas no es únicamente la suplantación de una marca. Es la emoción.

Un cargo inesperado genera preocupación. Una renovación no reconocida provoca incertidumbre. Una factura elevada puede producir miedo. Y cuando el mensaje añade una instrucción inmediata "llame para cancelar”, “contacte con soporte”, “evite el cargo”, el usuario tiene menos tiempo para cuestionar lo que está viendo.

Ese momento es precisamente el que busca el atacante.

La sofisticación del callback phishing no está necesariamente en desarrollar un malware imposible de detectar. Está en diseñar una situación suficientemente convincente para que la víctima complete por sí misma la siguiente etapa del ataque.

La seguridad del correo tiene que evolucionar con la amenaza

El crecimiento de estas campañas deja una lección clara para las organizaciones: proteger el correo electrónico no puede significar únicamente bloquear enlaces y archivos maliciosos.

Los atacantes están aprovechando cualquier elemento disponible dentro de una comunicación para construir confianza: imágenes, logotipos, formatos HTML, números telefónicos, invitaciones de calendario e incluso la identidad visual de servicios conocidos.

Por eso, una estrategia moderna de protección debe analizar el contexto completo del mensaje, no solamente la existencia de un enlace o un archivo.

El desafío consiste en identificar cuándo una comunicación aparentemente legítima está intentando provocar un comportamiento peligroso. Porque un número telefónico puede ser tan importante como una URL. Una imagen puede contener la parte más peligrosa del mensaje. Y una invitación de calendario puede convertirse en el primer paso de una estafa.

El phishing está cambiando. La defensa también debe hacerlo.

El callback phishing demuestra que la frontera entre el ataque digital y la manipulación humana es cada vez más pequeña. El correo electrónico puede iniciar el engaño, el teléfono puede continuar la conversación y una herramienta de acceso remoto puede terminar de comprometer al usuario.

Por eso, la pregunta ya no debería ser únicamente “¿este correo contiene un enlace malicioso?”

La pregunta correcta es:

“¿Qué intenta conseguir este correo que haga el usuario?”

Cuando la respuesta es “llamar a un número”, “confirmar un cargo”, “contactar con soporte” o realizar cualquier otra acción que parezca razonable dentro de la historia que cuenta el atacante, estamos frente a una nueva generación de phishing que exige una visión mucho más amplia de la seguridad.

Porque algunas de las amenazas más efectivas ya no intentan obligarte a hacer clic.

Intentan convencerte de que eres tú quien necesita llamar.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

El phishing evoluciona: ahora se disfraza de aplicación

Bot-PC

Una campaña de phishing utiliza una página de seguridad de una cuenta de Google falsificada para distribuir una aplicación web progresiva (PWA) maliciosa. La aplicación está diseñada para robar contraseñas de un solo uso, recopilar direcciones de monederos de criptomonedas y convertir los navegadores de las víctimas en servidores proxy para el tráfico de los atacantes.

¿Cuál es la amenaza?

El sitio falso de seguridad de Google forma parte de un esquema de phishing que imita páginas legítimas de verificación de cuentas de Google. Las víctimas son redirigidas a él mediante enlaces que parecen genuinos, a menudo enviados por correo electrónico, anuncios o sitios web comprometidos.

En lugar de presentar un formulario típico de phishing, los atacantes activan la instalación de una PWA directamente en el navegador de la víctima, simulando la interfaz de una aplicación confiable. Sus atributos clave incluyen:

  • Ventanas emergentes engañosas de alerta de seguridad
  • Indicaciones para volver a verificar o iniciar sesión
  • Ventanas que imitan los diálogos nativos del sistema
  • Recopilación de credenciales de usuario en tiempo real

A diferencia de los sitios de phishing estándar, la PWA puede permanecer activa incluso después de cerrar el navegador, lo que dificulta su detección.

¿Por qué es digno de mención?

Esta campaña combina ingeniería social con funcionalidades de PWA para que la página de seguridad falsa de Google parezca legítima. Los atacantes utilizan el dominio "google-prism[.]com" y guían a las víctimas a través de un proceso de cuatro pasos que solicita permisos confidenciales y, finalmente, instala la PWA maliciosa.

Una vez instalada, la aplicación puede extraer contactos, ubicación GPS y datos del portapapeles, además de funcionar como proxy de red y escáner de puertos interno. También aprovecha la API WebOTP para capturar códigos de verificación SMS y utiliza notificaciones push para atraer a las víctimas a la aplicación y continuar robando datos.

Una aplicación de Android relacionada, disfrazada de actualización de seguridad urgente, solicita 33 permisos de alto riesgo, como SMS, registros de llamadas, acceso al micrófono y servicios de accesibilidad. Estos permisos facilitan el robo de datos y posibles fraudes financieros. Los usuarios deben tener cuidado con las solicitudes de seguridad no solicitadas y acceder únicamente a las herramientas de la cuenta de Google directamente en myaccount.google.com.

¿Cuál es la exposición o riesgo?

Esta campaña de phishing expone a las víctimas a riesgos significativos, como el robo total de cuentas y pérdidas financieras. Aunque muchos usuarios confían en la autenticación multifactor (MFA), los atacantes la eluden mediante intercepción en tiempo real: la página falsa solicita a las víctimas sus credenciales y códigos de verificación, que se transmiten inmediatamente a los atacantes. A continuación, inician sesión y capturan tokens de sesión válidos antes de que caduquen. Este enfoque de intermediario (AiTM) permite a los delincuentes autenticarse simultáneamente con la víctima, lo que debilita eficazmente las protecciones de la MFA.

La mayoría de las víctimas informan que no sintieron nada sospechoso, pero hay señales de advertencia sutiles: alertas de seguridad inesperadas, solicitudes para instalar una aplicación web como parte de la “verificación”, páginas de inicio de sesión que no están alojadas en dominios oficiales de Google, ventanas emergentes que se comportan como aplicaciones independientes y URL o redirecciones ligeramente alteradas.

Recomendaciones

  1. No confíe en ventanas emergentes ni correos electrónicos que le soliciten que “verifique” o “asegura” su cuenta.
  2. Escriba manualmente myaccount.google.com o utilice la aplicación de Google; nunca haga clic en los enlaces de seguridad en mensajes o anuncios.
  3. No acepte los mensajes “Instalar aplicación” o “Agregar a la pantalla de inicio” a menos que haya iniciado el proceso en un sitio confiable.
  4. Verifique la configuración del navegador (Chrome/Edge > Aplicaciones/Aplicaciones instaladas) y elimine cualquier PWA desconocida.
  5. Instale aplicaciones de Google o relacionadas con la seguridad únicamente desde Google Play Store y las listas oficiales de desarrolladores.
  6. Utilice una aplicación de autenticación (por ejemplo, Google Authenticator, Authy) en lugar de SMS para reducir el riesgo de abuso de WebOTP.


MFA Icon

Autenticación de Próxima Generación

MFA está completamente integrado con la plataforma TrustLayer, consolidando la seguridad de correo electrónico, web y aplicaciones en la nube. Gestione políticas, visualice datos y genere informes desde un único portal centralizado.

PCCOM
Picture of Soporte

Soporte

Con personal certificado por las marcas
Picture of Atención personalizada

Atención personalizada

Proyectos llave en mano, diseñamos, implementamos y capacitamos al personal a cargo
Picture of Atención en LATAM

Atención en LATAM

Venta y atención en todo LATAM
Picture of Servicios administrados

Servicios administrados

Te ofrecemos nuestras soluciones como servicio administrado, las enviamos a tus clientes configuradas y listas para usarse.