El phishing está abandonando una de sus características más fáciles de detectar: la página alojada en un servidor.

  • BLOG DE CIBERSEGURIDAD

    Phishing:

    La página alojada en un servidor

La mayoría de las campañas de phishing se basan en una página web alojada que las herramientas de seguridad pueden recuperar, analizar, categorizar y, finalmente, bloquear. En lugar de enviar una página de phishing desde un servidor web, el contenido malicioso se ensambla dentro del navegador de la víctima utilizando una URL de blob, una URL temporal generada por el navegador que apunta a contenido almacenado localmente en la memoria en lugar de en un sitio web.

Para cuando aparece la página de phishing, la víctima ya ha sido redirigida a través de servicios legítimos de Microsoft, incluidos Microsoft OAuth y Microsoft Teams, con pocas indicaciones visibles de que se esté produciendo algo malicioso.

¿Qué hace que este ataque sea diferente?

A diferencia de las campañas de phishing convencionales que se basan en un sitio web similar alojado en un servidor, este ataque utiliza una arquitectura residente en el navegador diseñada para reducir su visibilidad tanto para los usuarios como para las herramientas de seguridad.

  • No hay ninguna página de phishing que bloquear. El contenido de phishing nunca se muestra como una página web convencional. En cambio, se genera a partir de una URL virtual dentro del navegador de la víctima. Dado que la página solo existe durante esa sesión del navegador, no hay una URL de phishing persistente que las herramientas de seguridad puedan recuperar, analizar o bloquear con antelación.
  • Servicios de Microsoft de confianza a lo largo de toda la cadena de ataque. En lugar de dirigir a las víctimas a un sitio web obviamente sospechoso, el ataque las redirige a través de la infraestructura legítima de Microsoft, incluyendo login.microsoftonline.com y Microsoft Teams. Dado que la navegación visible se mantiene dentro de los servicios de Microsoft de confianza, es menos probable que los usuarios y los escáneres automatizados identifiquen la actividad como maliciosa.
  • Ejecución de phishing basada en el navegador. Una vez que se carga la página de phishing basada en blobs, se registra un service worker y se ejecuta parte del flujo de trabajo dentro de un iframe aislado. En conjunto, estos componentes ayudan a gestionar las solicitudes, controlar la navegación y coordinar la experiencia de phishing desde la propia sesión del navegador.
  • Control dinámico del atacante. La página de phishing recibe instrucciones de la infraestructura de backend mediante mecanismos de mensajería del navegador. Dado que el flujo de trabajo se controla dinámicamente en lugar de mediante redirecciones predefinidas, los operadores pueden modificar los destinos y el comportamiento en tiempo real.
  • Mayor legitimidad. El correo electrónico incluye un archivo de invitación de calendario como archivo adjunto inofensivo. Si bien no forma parte del contenido malicioso, contribuye a que el mensaje parezca una comunicación empresarial rutinaria y puede aumentar la confianza del destinatario.

Flujo de ataque

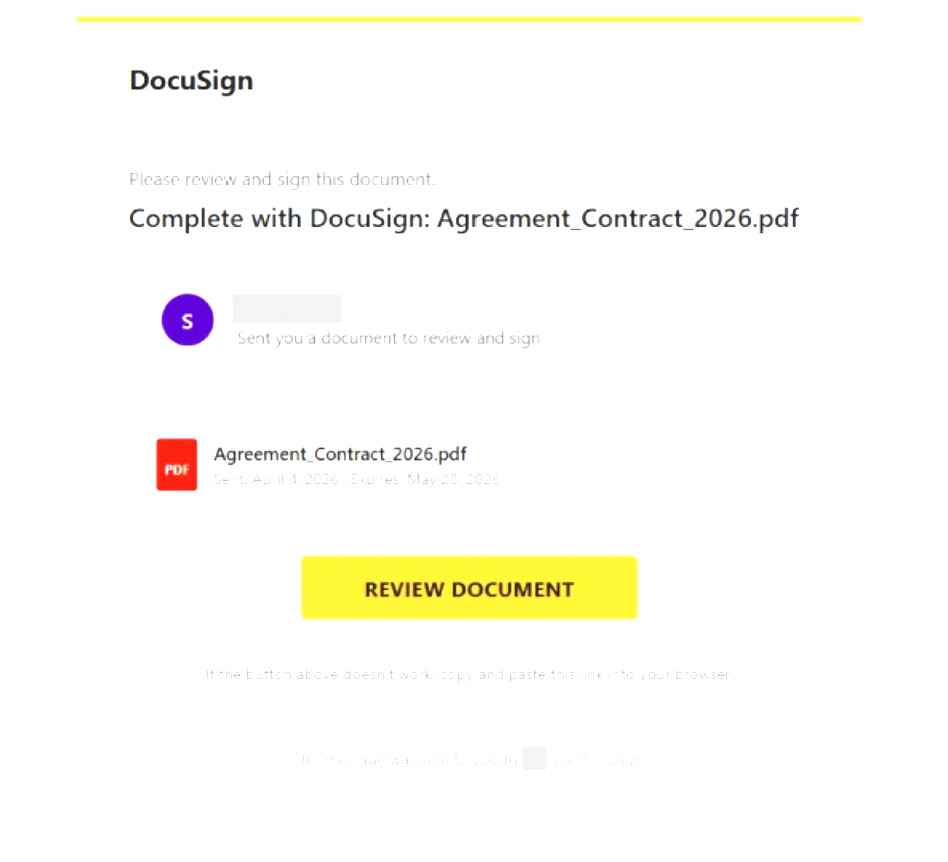
1. La víctima recibe un correo electrónico con el tema de DocuSign.

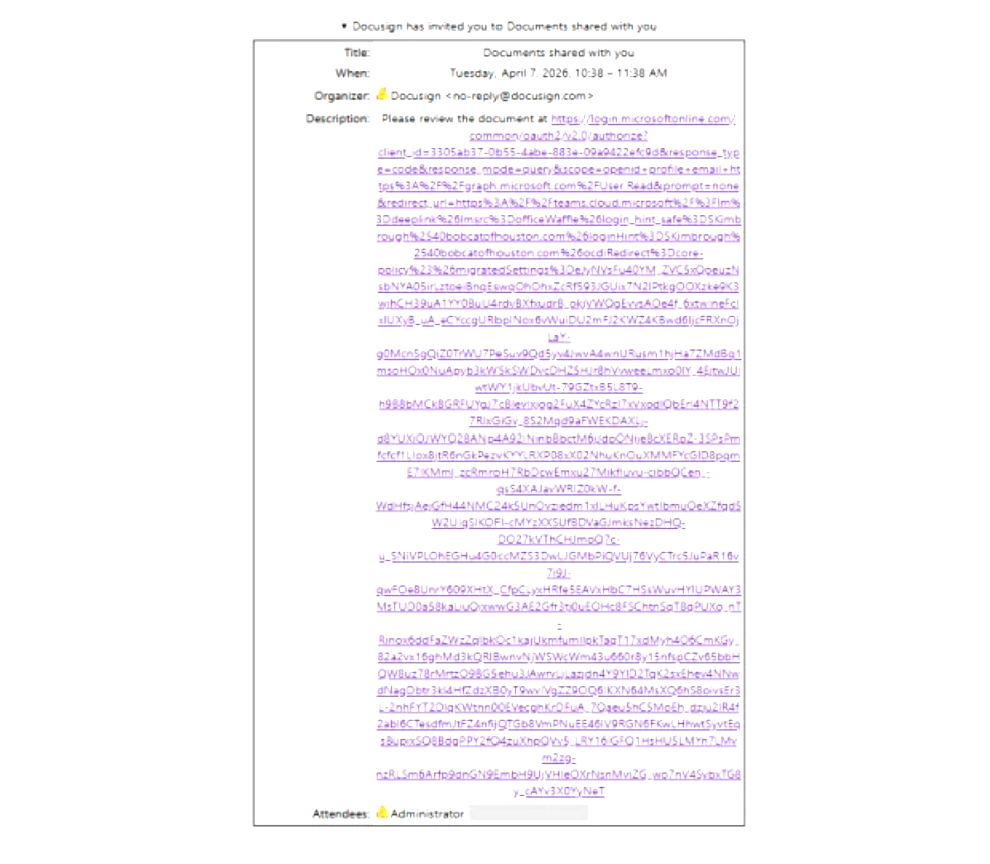
2. Se adjunta un archivo de invitación de calendario al correo electrónico. No parece malicioso, ya que apunta a un punto final OAuth legítimo de Microsoft. Se incluye para que el correo electrónico parezca una invitación normal a una reunión de negocios o a un calendario.

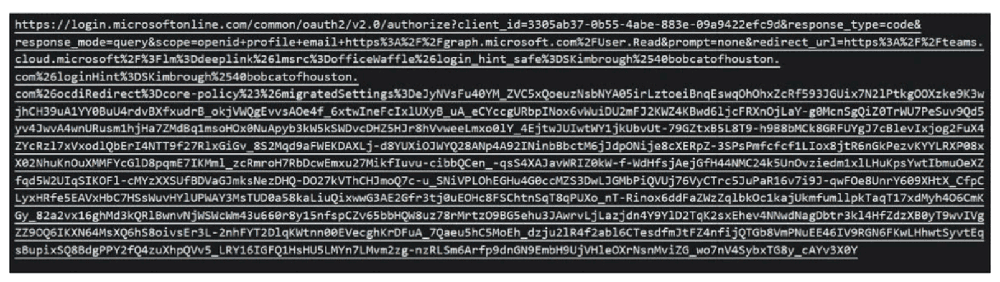
3. Un parámetro de redireccionamiento diseñado dirige al usuario a Microsoft Teams.

4. Microsoft Teams carga un recurso externo alojado en cdn.bloom[.]io.

5. El navegador convierte ese contenido en una URL de tipo blob.

6. La URL del blob renderiza la página de phishing localmente dentro del navegador.
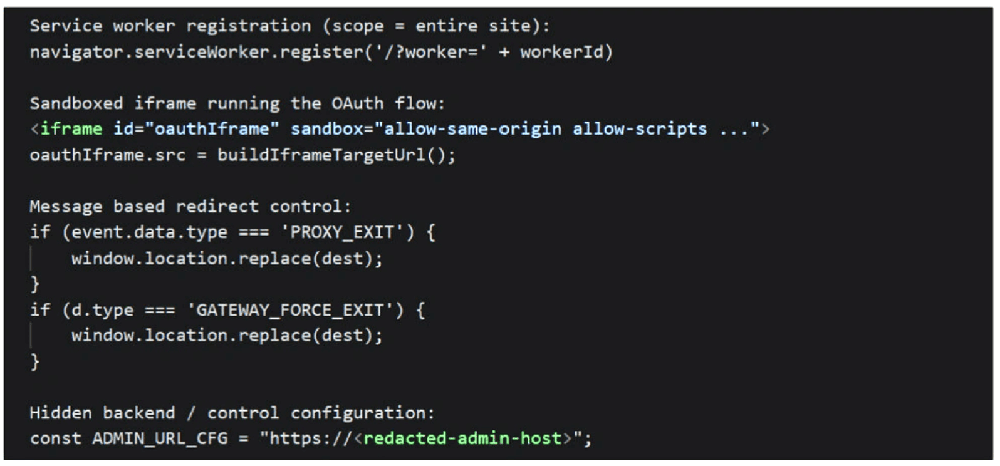

7. Los service workers, los iframes y los controles de backend gestionan el flujo de trabajo de phishing y la navegación del usuario.

8. La configuración oculta de comando y control demuestra que no se trata de una página independiente, sino que forma parte de una plataforma de phishing gestionada que puede ser operada, actualizada y dirigida de forma centralizada a muchas víctimas a la vez.

Conoce más en el siguiente video

En conjunto, estos mecanismos proporcionan al atacante un control en tiempo real sobre el flujo de trabajo de phishing dentro de la sesión del navegador de la víctima, lo que permite un nivel de flexibilidad y evasión que no suele verse en las páginas de phishing estáticas.

Detección y defensa

Esta campaña demuestra cómo el phishing está evolucionando más allá de los sitios web falsos y los dominios sospechosos, y cómo está reduciendo muchos de los indicadores en los que los equipos de seguridad se han basado tradicionalmente para la detección.

Las organizaciones deben centrarse en identificar comportamientos maliciosos y controles de identidad en lugar de simplemente bloquear URL de phishing conocidas. Las principales medidas defensivas incluyen:

  • Supervisar los flujos de autorización de OAuth y las cadenas de redireccionamiento para detectar destinos inusuales o inesperados.
  • Inspeccionar la actividad del navegador relacionada con URL de tipo blob, especialmente cuando se utilizan para renderizar páginas de inicio de sesión o flujos de trabajo de autenticación.
  • Detección de registros sospechosos de trabajadores de servicios asociados con contenido de origen externo.
  • Aplicar métodos de autenticación multifactor resistentes al phishing, como las claves de seguridad FIDO2 y las contraseñas.
  • Utilizar controles de seguridad de correo electrónico que analicen la ruta completa de clics en lugar de basarse únicamente en la URL inicial.
  • Capacitar a los usuarios para que tengan cuidado con las solicitudes inesperadas de firma de documentos, incluso cuando los enlaces parezcan utilizar la infraestructura de confianza de Microsoft.

A medida que los atacantes trasladan cada vez más sus métodos de phishing al propio navegador, los defensores deberán prestar mayor atención a la protección de la identidad , la seguridad del navegador y la detección de comportamientos maliciosos. El desafío ya no reside simplemente en identificar un sitio web malicioso. En campañas como esta, la página de phishing puede no existir en ningún otro lugar que no sea el navegador de la víctima.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

Del robo de credenciales al abuso de la autenticación: el phishing está entrando en una nueva etapa.

  • BLOG DE CIBERSEGURIDAD

    Phishing en su nueva etapa:

    Del robo de credenciales al abuso de la autenticación

Los ataques de phishing tradicionales suelen ser detectados por herramientas de seguridad que identifican sitios web sospechosos, páginas de inicio de sesión falsas, formularios para robar credenciales o dominios maliciosos conocidos. Los kits de phishing como Kali365 adoptan un enfoque diferente. En lugar de robar contraseñas directamente, los atacantes abusan de los mecanismos legítimos de autenticación de Microsoft, utilizando la autenticación mediante código de dispositivo y el secuestro de sesión mediante la técnica del adversario en el medio (AiTM) . La víctima puede autenticarse a través de una experiencia de inicio de sesión genuina de Microsoft y, aun así, otorgar acceso sin saberlo a una sesión controlada por el atacante.

Como resultado, muchas de las señales de alerta en las que los usuarios y las herramientas de seguridad han confiado durante años se han vuelto menos efectivas.

Convertir los procesos comerciales cotidianos en trampas de autenticación.

Lo que hace que Kali365 y otras plataformas similares sean particularmente efectivas es su capacidad para disfrazar los ataques de autenticación como actividades comerciales rutinarias.

Las campañas de ataque Kali365 detectadas por los investigadores de Barracuda incluyen mensajes protegidos o cifrados, enlaces a documentos compartidos, solicitudes de firma electrónica, notificaciones de pago y facturación, alertas de correo de voz, advertencias de almacenamiento del buzón, solicitudes de revisión de cuarentena y notificaciones de cumplimiento y seguridad. Ninguna de estas características es nueva ni innovadora.

En cada caso, la víctima cree estar realizando una tarea laboral normal. La solicitud parece pertinente a su función y coherente con los flujos de trabajo cotidianos. En lugar de pedirle credenciales, se le indica que complete lo que parece ser un paso de verificación legítimo.


Ejemplo de correo electrónico de phishing con un enlace a una página de destino maliciosa.

Cómo funciona el phishing mediante código de dispositivo

El ataque comienza cuando la víctima recibe un correo electrónico de phishing con un enlace a una página web maliciosa. En lugar de mostrar un formulario de inicio de sesión falso de Microsoft, la página muestra un código de verificación del dispositivo e indica al usuario que continúe la autenticación mediante el proceso de inicio de sesión legítimo de Microsoft. La víctima es redirigida a una página auténtica de Microsoft y completa el proceso de inicio de sesión y autenticación multifactor (MFA) con normalidad.


Mensaje de autenticación de ejemplo.

Dado que la autenticación se realiza en la infraestructura de inicio de sesión legítima de Microsoft, los usuarios experimentan un inicio de sesión auténtico en lugar de una página falsa para robar credenciales. El atacante, en cambio, abusa de la sesión autenticada o los tokens resultantes.

Por qué los indicadores de phishing tradicionales se vuelven menos fiables

El éxito del phishing mediante código de dispositivo pone de manifiesto la debilidad de las defensas tradicionales contra el phishing, diseñadas para detectar intentos de robo de credenciales. En muchos casos, las técnicas para eludir la autenticación multifactor (MFA) ya no son necesarias, puesto que el atacante no intenta sortearla. En cambio, persuade al usuario para que complete un proceso de autenticación legítimo en nombre del atacante.

Para los equipos de seguridad, los registros de autenticación pueden parecer legítimos en un principio, y las comprobaciones tradicionales de reputación de los sitios web no levantan ninguna sospecha.

Más allá de las contraseñas: atacar tokens y sesiones

Kali365 también admite ataques de intermediario (AiTM) que permiten el secuestro de sesión y el robo de tokens. En estos ataques, un proxy malicioso se interpone entre la víctima y el servicio de autenticación de Microsoft. La víctima vuelve a iniciar sesión y realizar la autenticación multifactor (MFA) de forma legítima, mientras que el atacante captura la sesión de autenticación o los tokens resultantes y los reutiliza para acceder a la cuenta.


Ejemplo de correo electrónico de ataque para un ataque AiTM

Una vez que se obtiene acceso a la sesión autenticada de Microsoft 365, los atacantes pueden acceder al correo electrónico y a los archivos, buscar información financiera, supervisar las comunicaciones, crear reglas de buzón, configurar el reenvío de correo electrónico, llevar a cabo ataques de compromiso de correo electrónico empresarial y moverse lateralmente a través de los servicios en la nube.

Para investigadores técnicos: el código que deben buscar

Cuando la víctima hace clic en el enlace del correo electrónico de phishing, la página envía secretamente una solicitud al servidor del atacante para crear una nueva sesión de inicio de sesión en un dispositivo Microsoft.

La página de phishing muestra a la víctima el código que debe copiar e introducir.

El servidor del atacante se pone en contacto con el servicio de autenticación de código de dispositivo de Microsoft y recibe:

  • código_de_usuario: el código corto que la víctima debe ingresar (por ejemplo, ABCD-EFGH)
  • device_code: un identificador oculto que Microsoft utiliza internamente.
  • verification_url: donde la víctima debe ir para autenticarse, normalmente la página de inicio de sesión del dispositivo real de Microsoft.

Esto parece inofensivo porque la gente está acostumbrada a introducir códigos de verificación cortos al conectar aplicaciones y dispositivos.

La página de phishing abre la página de inicio de sesión real de Microsoft (la URL de verificación).


En la práctica, suele tratarse de microsoft.com/devicelogin u otra página de autenticación de dispositivos de Microsoft legítima.

La víctima ahora ve una página de inicio de sesión real de Microsoft, no una falsa. Introduce el código de usuario (por ejemplo, ABCD-EFGH), inicia sesión y completa la autenticación multifactor (MFA), autenticando así el dispositivo del atacante.

Mientras tanto, la página de phishing continúa contactando con el servidor del atacante.

Y cada cinco segundos pregunta: "¿Ha completado la víctima el inicio de sesión en Microsoft?"


Hasta el momento en que Microsoft responda con: “estado = éxito”.

Esto significa que Microsoft ha emitido los tokens de autenticación vinculados a la solicitud del código del dispositivo. El atacante puede entonces usar esos tokens para acceder a los recursos de Microsoft 365, y la víctima es redirigida a otro sitio.


Un ejemplo de correo electrónico de phishing con código de dispositivo

Qué deben tener en cuenta las organizaciones

Dado que estos ataques se basan en flujos de trabajo de autenticación legítimos, las organizaciones necesitan visibilidad más allá de la seguridad del correo electrónico.

Las principales señales de alerta pueden incluir:

  • Actividad inesperada de autenticación del código del dispositivo.
  • Se solicita a los usuarios que introduzcan códigos de verificación del dispositivo.
  • OAuth concede permisos a aplicaciones desconocidas.
  • Patrones de inicio de sesión inusuales en Microsoft 365.
  • Registros de nuevos dispositivos tras eventos de autenticación.
  • Creación sospechosa de reglas de buzón.
  • Actividad de reenvío de correo electrónico inesperada.
  • Acceso anómalo a recursos de SharePoint, OneDrive, Teams o Exchange.

Las detecciones más fiables suelen provenir de la correlación de señales entre el correo electrónico, la web, la identidad y la actividad posterior a la autenticación, en lugar de basarse en un único indicador.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

No hagas clic. Ahora tampoco llames.

  • BLOG DE CIBERSEGURIDAD

    No hagas clic, ahora tampoco llames.

Durante años, la mayoría de las recomendaciones de seguridad frente al phishing podían resumirse en una regla sencilla: no hagas clic en enlaces sospechosos. Era un consejo útil porque muchos ataques dependían precisamente de ese momento: un usuario recibía un correo, encontraba un enlace aparentemente legítimo y, al abrirlo, terminaba entregando sus credenciales o descargando malware.

Pero los atacantes están cambiando las reglas.

Las campañas actuales están encontrando nuevas formas de convertir un correo electrónico aparentemente inofensivo en el inicio de una estafa. Ya no siempre necesitan un enlace malicioso, un archivo adjunto peligroso o una página falsa de inicio de sesión. En algunos casos, solo necesitan convencer a la víctima de marcar un número de teléfono.

Esta técnica, conocida como callback phishing o TOAD (Telephone-Oriented Attack Delivery), utiliza el correo electrónico como primer contacto para llevar a la víctima hacia una conversación controlada por el atacante. Y ese cambio es mucho más importante de lo que parece: cuando el ataque abandona la bandeja de entrada y pasa al teléfono, el delincuente obtiene una oportunidad mucho más directa para manipular a su objetivo en tiempo real.

La factura que nunca existió

El mecanismo puede comenzar con algo tan cotidiano como una factura.

Imaginemos recibir un correo aparentemente enviado por PayPal. El mensaje informa de un supuesto cargo por cientos de dólares y advierte que la transacción está a punto de procesarse. Para cancelarla, el usuario debe comunicarse con el número indicado.

No hay necesariamente un enlace que revisar. No hay un archivo que descargar. Incluso puede que el correo contenga muy poco texto.

Lo que sí existe es una historia cuidadosamente construida para provocar una reacción inmediata: “alguien está utilizando mi cuenta y tengo que solucionarlo ahora”.

Ese es precisamente el objetivo.

Las campañas analizadas arrojan los siguiente: los atacantes utilizaron facturas falsas, renovaciones de servicios, imágenes incrustadas, mensajes HTML diseñados para parecer comunicaciones legítimas e incluso invitaciones de Google Calendar para presentar cargos ficticios y dirigir a las víctimas hacia números telefónicos controlados por los estafadores.

La creatividad está en el pretexto; el objetivo es siempre el mismo: conseguir que la víctima llame voluntariamente.

Cuando el atacante consigue que seas tú quien inicia el contacto

Aquí está una de las diferencias fundamentales respecto al phishing tradicional.

En un ataque convencional, el delincuente intenta llevar a la víctima hacia una acción específica: hacer clic, iniciar sesión, abrir un archivo o introducir información.

Con el callback phishing, el atacante intenta conseguir algo psicológicamente más poderoso: que la propia víctima crea que está buscando ayuda.

Una vez realizada la llamada, la interacción cambia por completo. El estafador puede hacerse pasar por un representante de soporte, un departamento de facturación o un especialista de seguridad. Puede confirmar algunos datos obtenidos previamente y utilizar esa información para generar credibilidad.

A partir de ahí, la conversación puede escalar hacia solicitudes mucho más peligrosas: proporcionar información personal o financiera, acceder a una cuenta, instalar una herramienta de acceso remoto o realizar determinadas acciones mientras el supuesto agente de soporte guía a la víctima.

El correo electrónico, entonces, no era el objetivo final, era solo la puerta de entrada.

El verdadero problema está en lo que no parece malicioso

Esta evolución plantea un desafío importante para la seguridad del correo electrónico.

Muchas defensas tradicionales están diseñadas para buscar indicadores técnicos asociados con ataques: enlaces maliciosos, archivos peligrosos, dominios sospechosos o patrones conocidos de malware.

Pero ¿qué ocurre cuando el correo no contiene ninguno de esos elementos?

Un mensaje puede incluir únicamente una imagen con una factura falsa y un número telefónico. Desde una perspectiva superficial, no existe un enlace que bloquear ni un archivo que poner en cuarentena. Sin embargo, el mensaje puede estar cuidadosamente diseñado para imitar la identidad visual de una empresa reconocida y utilizar técnicas de ingeniería social para generar urgencia.

Por eso, detectar estas amenazas requiere mirar más allá del contenido tradicional del correo.

La explicación mas acertada indica que sus mecanismos de protección incorporan análisis de texto presente dentro de imágenes mediante OCR, inteligencia asociada con números telefónicos, análisis de remitentes y dominios, reconocimiento de marcas, procesamiento de lenguaje natural y modelos de machine learning. También contempla nuevos vectores, como las invitaciones de calendario utilizadas como parte de estas campañas.

La razón es sencilla: si el ataque cambia, también debe cambiar la forma de detectarlo.

Cinco ataques, una misma estrategia

Los ejemplos analizados muestran precisamente esa evolución.

En un caso, los atacantes utilizaron una supuesta factura de PayPal por 299.99 dólares, vinculada a una tarjeta de regalo de Amazon. En otro, el correo prácticamente no contenía texto: la información necesaria para iniciar la estafa estaba incorporada en una imagen que simulaba una renovación de Geek Squad.

También se identificaron mensajes construidos exclusivamente alrededor de imágenes, correos HTML cuidadosamente diseñados para parecer notificaciones legítimas de PayPal y una invitación de Google Calendar asociada con un supuesto cargo automático de 599.99 dólares.

Los formatos cambian, pero el principio permanece.

Crear una situación suficientemente creíble para que la víctima deje de analizar el mensaje y empiece a reaccionar ante él.

Y esa es una distinción crítica. La ingeniería social no necesita que el usuario crea que está frente a un ataque. Le basta con conseguir que crea que está frente a un problema que debe resolver.

La urgencia sigue siendo una de las mejores armas del atacante

El elemento común detrás de estas campañas no es únicamente la suplantación de una marca. Es la emoción.

Un cargo inesperado genera preocupación. Una renovación no reconocida provoca incertidumbre. Una factura elevada puede producir miedo. Y cuando el mensaje añade una instrucción inmediata "llame para cancelar”, “contacte con soporte”, “evite el cargo”, el usuario tiene menos tiempo para cuestionar lo que está viendo.

Ese momento es precisamente el que busca el atacante.

La sofisticación del callback phishing no está necesariamente en desarrollar un malware imposible de detectar. Está en diseñar una situación suficientemente convincente para que la víctima complete por sí misma la siguiente etapa del ataque.

La seguridad del correo tiene que evolucionar con la amenaza

El crecimiento de estas campañas deja una lección clara para las organizaciones: proteger el correo electrónico no puede significar únicamente bloquear enlaces y archivos maliciosos.

Los atacantes están aprovechando cualquier elemento disponible dentro de una comunicación para construir confianza: imágenes, logotipos, formatos HTML, números telefónicos, invitaciones de calendario e incluso la identidad visual de servicios conocidos.

Por eso, una estrategia moderna de protección debe analizar el contexto completo del mensaje, no solamente la existencia de un enlace o un archivo.

El desafío consiste en identificar cuándo una comunicación aparentemente legítima está intentando provocar un comportamiento peligroso. Porque un número telefónico puede ser tan importante como una URL. Una imagen puede contener la parte más peligrosa del mensaje. Y una invitación de calendario puede convertirse en el primer paso de una estafa.

El phishing está cambiando. La defensa también debe hacerlo.

El callback phishing demuestra que la frontera entre el ataque digital y la manipulación humana es cada vez más pequeña. El correo electrónico puede iniciar el engaño, el teléfono puede continuar la conversación y una herramienta de acceso remoto puede terminar de comprometer al usuario.

Por eso, la pregunta ya no debería ser únicamente “¿este correo contiene un enlace malicioso?”

La pregunta correcta es:

“¿Qué intenta conseguir este correo que haga el usuario?”

Cuando la respuesta es “llamar a un número”, “confirmar un cargo”, “contactar con soporte” o realizar cualquier otra acción que parezca razonable dentro de la historia que cuenta el atacante, estamos frente a una nueva generación de phishing que exige una visión mucho más amplia de la seguridad.

Porque algunas de las amenazas más efectivas ya no intentan obligarte a hacer clic.

Intentan convencerte de que eres tú quien necesita llamar.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

Apareces en una lista de Ransomware ¿Estás realmente comprometido?

  • BLOG DE CIBERSEGURIDAD

    Ransomware:

    No necesariamente puedes estar en riesgo

Hay pocas cosas capaces de elevar tan rápido la tensión dentro de un equipo de seguridad como encontrar el nombre de su propia empresa en un sitio de filtraciones de ransomware. En cuestión de minutos aparecen las preguntas inevitables: ¿fuimos comprometidos?, ¿qué información tienen?, ¿desde cuándo están dentro?, ¿qué cuentas pudieron haber sido afectadas? La preocupación es completamente legítima, pero existe un detalle que suele perderse entre la urgencia y el ruido: la aparición de una organización en un sitio de filtraciones es una afirmación realizada por un atacante, no una confirmación independiente de que haya ocurrido una brecha.

Esta diferencia puede parecer semántica, pero desde el punto de vista de la respuesta a incidentes es fundamental. Los grupos de ransomware utilizan estos sitios como parte de su estrategia de extorsión. Son escaparates diseñados para ejercer presión sobre las víctimas, generar publicidad y demostrar ante otras posibles víctimas que el grupo tiene capacidad para robar información. Por esa razón, una publicación debe tomarse con seriedad, pero también con contexto. Puede convertirse en una señal temprana de un incidente real, pero también puede contener información exagerada, incompleta, reciclada o difícil de verificar. La prioridad del defensor no debería ser aceptar o descartar inmediatamente la afirmación, sino buscar evidencia que permita determinar qué ocurrió realmente.

El escaparate del cibercrimen

Los llamados sitios de filtraciones o dedicated leak sites son una pieza habitual dentro del ecosistema de extorsión de datos. Normalmente funcionan como portales donde un grupo criminal publica los nombres de organizaciones que afirma haber comprometido y acompaña esas publicaciones con información destinada a aumentar la presión: una fecha límite, una cuenta regresiva, capturas de pantalla, muestras de archivos o descripciones de los supuestos datos obtenidos. En algunos casos, el objetivo es convencer a la víctima de que debe pagar antes de que la información sea publicada de manera completa.

Este mecanismo adquirió especial relevancia con el ransomware de doble extorsión. En lugar de limitarse a cifrar los sistemas, los atacantes comenzaron a robar información antes de ejecutar el cifrado y utilizaron esa información como una segunda herramienta de presión. Si la organización no paga, amenazan con publicar los datos. Con el tiempo, algunos grupos llevaron esta estrategia todavía más lejos y comenzaron a operar mediante extorsión basada exclusivamente en el robo de información, sin necesidad de cifrar los sistemas de la víctima. En ambos escenarios, el sitio de filtraciones cumple esencialmente la misma función: convertir la información robada o la amenaza de haberla robado en una herramienta de negociación.

Esto explica por qué una publicación debe interpretarse dentro del contexto de la operación criminal. El atacante tiene un incentivo para presentar su éxito de la manera más favorable posible. Puede mostrar una pequeña muestra de información y afirmar que posee mucho más. Puede utilizar datos antiguos, información disponible públicamente o elementos procedentes de incidentes anteriores. También puede publicar el nombre de una organización antes de que exista una confirmación independiente de la intrusión. Nada de esto significa que las publicaciones sean inútiles. Todo lo contrario: pueden proporcionar información extremadamente valiosa, siempre que se entiendan como una fuente de inteligencia y no como un informe forense.

Cuando el ruido empieza a revelar patrones

La verdadera utilidad de estos sitios aparece cuando dejamos de observarlos únicamente como listas de víctimas y comenzamos a analizarlos como una ventana hacia la actividad del adversario. Una publicación individual puede decir poco; decenas o cientos de publicaciones analizadas a lo largo del tiempo pueden revelar tendencias.

Pueden mostrar qué grupos están activos, qué sectores están recibiendo mayor atención, qué regiones están siendo afectadas y qué proveedores aparecen repetidamente relacionados con incidentes. También pueden ayudar a identificar campañas que comienzan a tomar fuerza antes de que sus efectos sean ampliamente conocidos. Para un equipo de seguridad, esta información puede ser mucho más útil que el número absoluto de víctimas anunciado por un grupo criminal.

Imaginemos, por ejemplo, que durante varias semanas comienzan a aparecer organizaciones de una misma industria. A primera vista, podría parecer simplemente otra estadística dentro del enorme volumen de ataques de ransomware. Pero si esas organizaciones comparten un proveedor, una plataforma tecnológica o algún elemento común de su infraestructura, la información adquiere otra dimensión. Lo mismo ocurre cuando aparece un proveedor crítico dentro de la cadena de suministro de una empresa. La publicación no demuestra que nuestra organización esté comprometida, pero sí puede proporcionar una razón concreta para revisar determinados controles, accesos, identidades o dispositivos.

Por eso, la pregunta más útil no es necesariamente cuántas víctimas aparecen en una lista, sino qué tienen en común esas víctimas y qué significa ese patrón para nuestro propio entorno.

Una fuente especialmente importante para los MSP

Este enfoque adquiere todavía más relevancia para los proveedores de servicios gestionados. Un MSP no protege únicamente una organización: puede administrar servicios, infraestructura, endpoints, identidades o sistemas críticos para numerosos clientes al mismo tiempo. Eso significa que una amenaza que afecta a uno de ellos puede convertirse rápidamente en una preocupación para otros.

En ese escenario, descubrir que el nombre de un cliente aparece en un sitio de filtraciones puede proporcionar una ventaja temporal importante. No porque la publicación confirme automáticamente una brecha, sino porque permite iniciar la investigación antes de que la situación se vuelva evidente por otras vías. El equipo puede revisar actividad de endpoints, accesos, cuentas privilegiadas, conexiones remotas y otros indicadores para determinar si existen señales que respalden la afirmación del atacante.

Esa anticipación puede ser especialmente valiosa cuando se administran decenas de organizaciones con equipos de seguridad limitados. Detectar una señal temprana y comenzar a investigar puede marcar la diferencia entre una respuesta controlada y una situación que termina convirtiéndose en una notificación de seguridad cuando el daño ya está hecho.

El error de confundir una señal con una evidencia

Uno de los principios más importantes para aprovechar correctamente los sitios de filtraciones es entender que inteligencia y evidencia no son exactamente lo mismo. Una publicación puede ser una señal relevante que merece investigación, pero la confirmación debe construirse mediante otras fuentes.

Si una organización aparece en uno de estos portales, la respuesta adecuada no debería consistir simplemente en asumir que existe una brecha ni tampoco en ignorar la publicación por considerarla poco fiable. Lo correcto es utilizarla como punto de partida y contrastarla con la realidad observable dentro del entorno. ¿Existen accesos inusuales? ¿Hay cuentas que muestran comportamientos anómalos? ¿Se detectaron dispositivos comprometidos? ¿Aparecen indicadores relacionados con malware de robo de información? ¿Existen conexiones sospechosas o actividad que no corresponde con el comportamiento habitual?

Cuando varias señales independientes comienzan a coincidir, la hipótesis adquiere mayor peso. Una publicación externa combinada con telemetría interna, anomalías de identidad, actividad sospechosa en endpoints y otros indicadores puede transformar una afirmación del atacante en una investigación con fundamentos mucho más sólidos.

Esta es, precisamente, la diferencia entre simplemente observar amenazas y hacer inteligencia de amenazas.

Mirar más allá del número de víctimas

El atractivo de los sitios de filtraciones está, en buena medida, en su capacidad para generar impacto. Los números, los nombres conocidos y las grandes cantidades de datos robados producen titulares y ayudan a los grupos criminales a construir una imagen de poder. Sin embargo, para un responsable de seguridad, el valor real suele estar en otro lugar.

Una tendencia puede ser más importante que una cifra. Un proveedor repetidamente asociado con organizaciones comprometidas puede representar más riesgo que una lista con cientos de víctimas. Una campaña que empieza a afectar al mismo sector en diferentes regiones puede ser una señal para revisar controles específicos. Una organización de la propia cadena de suministro puede justificar una investigación inmediata.

En otras palabras, el número de víctimas genera atención; los patrones generan inteligencia.

Esta perspectiva también permite evitar uno de los problemas más habituales al consumir información sobre ciberseguridad: reaccionar al volumen en lugar de reaccionar al riesgo. No todas las publicaciones representan el mismo nivel de amenaza para todas las organizaciones. Lo importante es determinar si existe una relación entre lo que está ocurriendo fuera y la exposición real de nuestro propio entorno.

Convertir el escaparate del atacante en una ventaja defensiva

Los grupos de ransomware crearon estos sitios para generar presión, intimidar a las víctimas y obtener publicidad. Sin embargo, para los defensores pueden convertirse en una fuente adicional de información sobre el comportamiento del adversario. La clave está en cambiar la perspectiva.

No se trata de creer ciegamente todo lo que publica un grupo criminal. Tampoco de descartar sus publicaciones por principio. Se trata de observarlas, contextualizarlas y utilizarlas para formular mejores preguntas.

Un sitio de filtraciones puede indicar quién está atacando, qué sectores están siendo perseguidos y qué organizaciones parecen estar bajo presión. La tecnología de seguridad y la investigación interna deben ayudar a determinar si esa actividad tiene alguna relación con lo que ocurre dentro de nuestra propia infraestructura.

En última instancia, esa es la verdadera utilidad de estos sitios. El atacante los utiliza para decir: “Mira lo que hicimos”. El defensor debería utilizarlos para preguntarse: “¿Qué podemos aprender de esto y existe alguna señal de que algo similar esté ocurriendo en nuestro entorno?”

De la publicación a la detección

Los grupos de ransomware crearon estos sitios para generar presión, intimidar a las víctimas y obtener publicidad. Sin embargo, para los defensores pueden convertirse en una fuente adicional de información sobre el comportamiento del adversario. La clave está en cambiar la perspectiva.

No se trata de creer ciegamente todo lo que publica un grupo criminal. Tampoco de descartar sus publicaciones por principio. Se trata de observarlas, contextualizarlas y utilizarlas para formular mejores preguntas.

Un sitio de filtraciones puede indicar quién está atacando, qué sectores están siendo perseguidos y qué organizaciones parecen estar bajo presión. La tecnología de seguridad y la investigación interna deben ayudar a determinar si esa actividad tiene alguna relación con lo que ocurre dentro de nuestra propia infraestructura.

En última instancia, esa es la verdadera utilidad de estos sitios. El atacante los utiliza para decir: “Mira lo que hicimos”. El defensor debería utilizarlos para preguntarse: “¿Qué podemos aprender de esto y existe alguna señal de que algo similar esté ocurriendo en nuestro entorno?”

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

¿Tu empresa está lista para enfrentar una "empresa" de extorsión? El caso de The Gentlemen.

  • BLOG DE CIBERSEGURIDAD

    ¿Tu empresa está lista para enfrentar una "empresa" de extorsión?

El ransomware ha dejado de ser únicamente un problema de malware. En los últimos años, los grupos de ciberdelincuentes han transformado este tipo de amenaza en operaciones organizadas que combinan acceso inicial, robo de credenciales, explotación de vulnerabilidades, movimiento lateral, extracción de información y extorsión. El objetivo ya no consiste simplemente en cifrar archivos, sino en construir una operación capaz de generar el mayor impacto económico posible.


The Gentlemen es un ejemplo reciente de esta evolución. La investigación publicada por Barracuda muestra cómo este grupo ha conseguido crecer rápidamente mediante un modelo de Ransomware-as-a-Service (RaaS), apoyándose en afiliados, accesos comprometidos y técnicas que, en muchos casos, utilizan herramientas legítimas presentes dentro de las propias organizaciones. Para agosto de 2026, The Gentlemen había reclamado más de 750 víctimas a nivel mundial, convirtiéndose en una operación que merece especial atención. Investigación de Barracuda sobre The Gentlemen ransomware

El ransomware ya no funciona como antes

Durante mucho tiempo, la imagen más común de un ataque de ransomware era relativamente sencilla: un archivo malicioso ingresaba a un equipo, cifraba la información y posteriormente aparecía una nota solicitando un pago para recuperar los archivos. Sin embargo, las campañas actuales son mucho más complejas. El cifrado suele representar solamente la etapa final de una intrusión que puede haber comenzado mucho antes.

Antes de llegar a ese punto, los atacantes necesitan encontrar una vía de entrada, identificar recursos importantes, comprometer cuentas, escalar privilegios, desplazarse por la red y localizar información que pueda utilizarse para incrementar la presión sobre la víctima. Por ello, una intrusión de ransomware puede entenderse como una cadena de acontecimientos en la que cada etapa genera señales que, correctamente analizadas, pueden permitir detectar el ataque antes de que alcance su objetivo.

The Gentlemen demuestra precisamente esta evolución. El grupo no depende únicamente de un código malicioso sofisticado; su capacidad está en combinar diferentes técnicas y recursos dentro de una operación organizada y escalable.

The Gentlemen y el modelo Ransomware-as-a-Service

Uno de los elementos que ayuda a explicar el crecimiento de The Gentlemen es su modelo de operación. De acuerdo con Barracuda, sus principales operadores cuentan con antecedentes dentro del ecosistema de ransomware y anteriormente estuvieron relacionados con una operación de afiliados conocida como ArmCorp, asociada principalmente con Qilin.

Posteriormente, The Gentlemen comenzó a operar como una marca independiente de Ransomware-as-a-Service. Este modelo permite que un grupo central proporcione infraestructura, herramientas y servicios mientras diferentes afiliados se encargan de realizar los ataques contra las organizaciones objetivo.

La ventaja para los atacantes es evidente: ya no necesitan que un mismo equipo realice cada etapa de la operación. Pueden distribuir responsabilidades y aumentar el número de ataques sin incrementar proporcionalmente su propia estructura. En el caso de The Gentlemen, Barracuda señala que los afiliados pueden conservar hasta el 90 % de los ingresos obtenidos mediante los rescates, creando un fuerte incentivo económico para atraer nuevos operadores.

Esto convierte al ransomware en algo más parecido a un modelo empresarial. Existe una plataforma, existen participantes con diferentes funciones y existe un mecanismo económico que permite mantener y ampliar la operación.

El acceso inicial: La puerta de entrada sigue siendo crítica

Aunque el modelo de negocio sea sofisticado, muchas de las técnicas utilizadas para obtener acceso inicial no son nuevas. Barracuda identifica entre los principales vectores asociados con The Gentlemen el compromiso de dispositivos perimetrales, particularmente equipos Fortinet, además del uso de credenciales VPN robadas o adquiridas y otros servicios expuestos a Internet.

También se han identificado campañas relacionadas con phishing, robo de credenciales y stealer logs, lo que demuestra que las identidades continúan siendo uno de los objetivos más importantes para los atacantes.

Esto plantea un desafío para las organizaciones. Una infraestructura puede contar con múltiples controles de seguridad y, aun así, mantener una puerta de entrada si existe un dispositivo vulnerable, una cuenta comprometida o un servicio expuesto de manera innecesaria.

Por esta razón, la protección contra ransomware no comienza cuando aparece el archivo malicioso. Comienza mucho antes, con la reducción de la superficie de ataque y la protección de los puntos que pueden proporcionar acceso a la organización.

Del acceso al movimiento lateral

Obtener acceso inicial es solamente el primer objetivo. Una vez dentro, el atacante necesita comprender el entorno y determinar cómo puede ampliar su control.

En esta etapa aparecen actividades como reconocimiento de la infraestructura, extracción de credenciales, escalamiento de privilegios y movimiento lateral. The Gentlemen ha sido asociado con el uso de herramientas como PowerShell, WMI, PsExec y Group Policy para desplazarse dentro de entornos Windows y Active Directory.

Aquí aparece uno de los problemas más importantes de la seguridad moderna: muchas de estas herramientas son completamente legítimas.

Un administrador puede utilizar PowerShell para automatizar una tarea, WMI para administrar sistemas o PsExec para realizar una operación remota. Por sí mismas, estas herramientas no indican necesariamente la presencia de un atacante.

El verdadero valor está en el contexto

La pregunta ya no debe ser únicamente si una herramienta es legítima o maliciosa, sino quién la está utilizando, desde qué dispositivo, contra qué sistemas, en qué momento y qué otras actividades están ocurriendo alrededor de esa acción.

Una ejecución de PowerShell puede ser normal. Una ejecución de PowerShell desde una cuenta comprometida, seguida por conexiones administrativas a múltiples servidores y una transferencia masiva de archivos, puede representar algo completamente diferente.

Por eso, detectar ransomware moderno requiere analizar comportamientos y relaciones entre eventos, no solamente identificar archivos maliciosos conocidos.

La información también parte del rescate

The Gentlemen utiliza un modelo de doble extorsión, una estrategia que ha cambiado considerablemente el impacto de los ataques de ransomware. En lugar de depender exclusivamente del cifrado, los atacantes pueden extraer información antes de interrumpir los sistemas.

La información financiera, los datos de clientes, documentos corporativos y otros archivos sensibles pueden convertirse en una segunda herramienta de presión. Si la organización se niega a pagar, los atacantes pueden amenazar con publicar o utilizar los datos robados.

Esto significa que contar con respaldos sigue siendo fundamental, pero ya no resuelve por completo el problema.

Una empresa puede recuperar sus servidores y restablecer sus operaciones, pero no puede recuperar información que ya fue extraída de su infraestructura. La recuperación tecnológica y la protección de la información son, por lo tanto, dos desafíos diferentes que deben abordarse dentro de una misma estrategia de seguridad.

El verdadero objetivo: Llegar al impacto

Una vez que los atacantes han conseguido acceso, privilegios e información, comienza la fase en la que buscan maximizar el impacto.

Según la investigación de Barracuda, The Gentlemen puede afectar máquinas virtuales, bases de datos, sistemas de respaldo, contenedores y otros procesos críticos antes de desplegar el ransomware. La capacidad de utilizar mecanismos de administración existentes dentro de la organización permite que el ataque pueda propagarse de manera significativa antes de que el cifrado sea visible.

Este punto es especialmente importante porque demuestra que esperar a detectar el ransomware puede significar esperar demasiado.

Cuando aparece la nota de rescate, es posible que el atacante ya haya conseguido credenciales privilegiadas, haya recorrido diferentes segmentos de la red, haya extraído información y haya preparado la infraestructura para dificultar la recuperación.

La oportunidad de detener el ataque probablemente estuvo mucho antes

¿Qué pueden aprender las organizaciones de The Gentlemen?

El caso The Gentlemen demuestra que la defensa contra ransomware requiere una estrategia que abarque diferentes capas de seguridad. Proteger el perímetro continúa siendo fundamental, especialmente frente a dispositivos y servicios expuestos a Internet, pero debe complementarse con una adecuada protección de identidades, gestión de vulnerabilidades y monitoreo continuo.

También es necesario prestar atención al comportamiento de los usuarios y dispositivos. Una cuenta que comienza a acceder a sistemas que normalmente no utiliza, un equipo que establece conexiones administrativas inusuales o una transferencia masiva de información pueden ser señales importantes cuando se analizan dentro de su contexto.

La correlación de eventos adquiere aquí un papel fundamental. Una alerta aislada puede no representar una amenaza significativa, pero varias señales relacionadas pueden revelar una cadena de ataque.

Por ejemplo, un inicio de sesión anómalo seguido por una elevación de privilegios, ejecución remota, movimiento hacia servidores críticos y extracción de información representa un escenario muy diferente a cada uno de esos eventos analizado por separado.

La capacidad de conectar esas señales permite que los equipos de seguridad pasen de reaccionar ante incidentes individuales a identificar comportamientos que forman parte de una operación coordinada.

El ransomware evolucionó. La defensa tambien debe hacerlo

The Gentlemen no demuestra únicamente que existe un nuevo grupo de ransomware. Demuestra cómo el cibercrimen continúa adoptando modelos que le permiten operar a mayor escala.

Los atacantes pueden combinar credenciales comprometidas, vulnerabilidades conocidas, dispositivos expuestos, herramientas legítimas y servicios especializados para construir una operación capaz de afectar a múltiples organizaciones.

Frente a este escenario, agregar más herramientas de seguridad no necesariamente significa obtener mayor protección. Lo importante es conseguir visibilidad sobre lo que ocurre en el entorno y contar con la capacidad de relacionar los diferentes eventos que se producen durante una intrusión.

La pregunta ya no debería ser solamente:

¿Tenemos protección contra ransomware?

La pregunta más importante es:

¿Podemos identificar que un atacante está construyendo una cadena de ataque dentro de nuestra organización antes de que llegue al punto de impacto?

Detectar un comportamiento anómalo, identificar una cuenta comprometida, reconocer movimiento lateral y responder antes de que se produzca el cifrado puede marcar la diferencia entre un intento de intrusión y una interrupción operativa.

The Gentlemen representa una nueva realidad del ransomware: los atacantes ya no necesitan depender únicamente de malware sofisticado cuando pueden convertir técnicas conocidas en una operación organizada, rentable y escalable.

Por eso, la defensa también debe evolucionar. La visibilidad, la correlación de eventos, la detección basada en comportamiento y la capacidad de respuesta deben formar parte de una estrategia diseñada no solamente para detectar una amenaza, sino para interrumpirla antes de que se convierta en una crisis.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

De herramienta de productividad a superficie de ataque: el riesgo oculto de la IA

  • BLOG DE CIBERSEGURIDAD

    La IA llego a las empresas:

    Ahora también esta en la mira de los atacantes

La nueva superficie de ataque: cuando la IA también se convierte en un riesgo de ciberseguridad.

La inteligencia artificial está avanzando a una velocidad que pocas tecnologías han conseguido igualar. Empresas de todos los sectores ya utilizan modelos de IA para automatizar procesos, analizar información, generar contenido y tomar decisiones.

Pero mientras la adopción crece, también aparece una pregunta que no siempre recibe la misma atención:

¿Qué ocurre cuando la tecnología que utilizamos para ser más eficientes también se convierte en una nueva superficie de ataque?

Nueva superficie de ataque

Los datos recientes sobre vulnerabilidades relacionadas con software de inteligencia artificial muestran que este riesgo ya no es una posibilidad futura. Es un desafío que las organizaciones necesitan comenzar a gestionar desde ahora.

Más IA también significa más vulnerabilidades

Durante 2025 se identificaron cientos de vulnerabilidades asociadas con software relacionado con inteligencia artificial. Y durante los primeros meses de 2026, la cantidad registrada ya había superado ampliamente la cifra del año anterior.

Pero el número por sí solo no es lo más preocupante.

Una parte importante de estas vulnerabilidades alcanza niveles de severidad High o Critical, lo que significa que algunas pueden representar un impacto considerable cuando son explotadas.

Esto cambia la conversación.

El problema ya no consiste únicamente en preguntarnos qué tan poderosa es una IA, sino también qué tan segura es la infraestructura que permite que esa IA funcione.

El riesgo no solamente se encuentra en el modelo

Cuando pensamos en seguridad de IA, es común imaginar que el principal objetivo sería atacar directamente al modelo.

Sin embargo, la superficie de ataque es mucho más grande.

Alrededor de un sistema de IA existen:

  • APIs.
  • Frameworks.
  • Plugins.
  • Aplicaciones.
  • Bibliotecas de código abierto.
  • Integraciones con servicios externos.
  • Sistemas de autenticación.
  • Bases de datos.
  • Herramientas empresariales.

Cada uno de estos componentes puede convertirse en un punto de entrada.

Y aquí aparece uno de los cambios más importantes de la inteligencia artificial moderna: la IA está dejando de limitarse a responder preguntas y comienza a ejecutar acciones.

Cuando la IA puede actuar, el riesgo cambia

Los sistemas basados en agentes representan una evolución importante.

Un agente puede recibir instrucciones, consultar información, utilizar herramientas, interactuar con aplicaciones y ejecutar determinadas acciones.

Esto aumenta considerablemente su utilidad.

Pero también aumenta el impacto potencial de una vulnerabilidad.

Si un atacante consigue comprometer una aplicación conectada a un agente, explotar una API o manipular una integración, el problema podría ir mucho más allá de obtener una respuesta incorrecta.

Podría significar acceso, movimiento dentro de sistemas o ejecución de acciones que originalmente estaban autorizadas para la IA.

Por eso, mientras más capacidades tenga un sistema de IA para interactuar con el entorno, mayor debe ser el nivel de seguridad que lo acompaña.

El código abierto también forma parte del problema

Otro punto que merece atención es la dependencia del ecosistema open source.

Gran parte de las aplicaciones modernas de IA se construyen utilizando frameworks, bibliotecas y componentes desarrollados por terceros.

Esto permite innovar más rápido.

Pero también significa que una vulnerabilidad en uno de esos componentes puede terminar afectando múltiples aplicaciones y organizaciones que dependen de él.

Por eso, proteger la IA no consiste únicamente en revisar el código que desarrolla una empresa.

También implica conocer qué componentes utiliza, de dónde provienen y qué vulnerabilidades existen en ellos.

¿Qué deberían hacer las empresas?

La respuesta no es dejar de utilizar inteligencia artificial.

La solución es adoptar la IA acompañada de una estrategia de seguridad.

Algunos puntos deberían convertirse en prioridades:

  1. Conocer la superficie de ataque. Identificar qué herramientas de IA existen dentro de la organización y con qué sistemas están conectadas.
  2. Gestionar vulnerabilidades constantemente. No basta con instalar una solución y asumir que permanecerá segura. Los componentes utilizados por la IA también necesitan monitoreo, actualización y gestión de vulnerabilidades.
  3. Controlar los permisos. Un agente no debería tener más acceso del estrictamente necesario para realizar su función.
  4. Vigilar las integraciones. APIs, plugins, aplicaciones externas y conexiones entre sistemas deben considerarse parte de la superficie de ataque.
  5. Monitorear el comportamiento. La seguridad no termina con prevenir una vulnerabilidad. También es necesario detectar comportamientos anómalos y responder rápidamente cuando algo se sale de lo esperado.

La IA no es el problema. La falta de seguridad sí.

La inteligencia artificial representa una de las mayores oportunidades tecnológicas de los últimos años. Precisamente por eso, su seguridad no puede convertirse en una preocupación secundaria.

A medida que las organizaciones incorporan IA en más procesos, también incorporan nuevos componentes, conexiones y permisos que necesitan ser protegidos.

La pregunta ya no debería ser solamente "¿qué puede hacer nuestra IA?"

"¿Qué podría hacer un atacante si consigue comprometerla?"

La respuesta a esa pregunta debería formar parte de cualquier estrategia de adopción de inteligencia artificial.

Porque la próxima generación de ciberseguridad no tendrá que proteger únicamente a las personas, los dispositivos y las aplicaciones.

También tendrá que proteger a las inteligencias artificiales que comienzan a interactuar con ellos.

XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

Ransomware vs. backups: cuando tener una copia no es suficiente

  • El camino de la ciberseguridad

    El verdadero valor de un Backup aparece cuando todo sale mal

Los costos ocultos de tener demasiadas copias de seguridad

Cuando una empresa piensa en proteger su información, contar con copias de seguridad parece una de las decisiones más importantes y, al mismo tiempo, más sencillas. Después de todo, si un archivo se elimina, un servidor falla o un ataque de ransomware compromete los sistemas, tener una copia disponible puede ser la diferencia entre una interrupción temporal y una crisis que afecte seriamente la operación.

El problema aparece cuando esa estrategia comienza a crecer sin una planificación clara.

Con el tiempo, una empresa puede terminar utilizando diferentes soluciones para proteger sus servidores, equipos de trabajo, aplicaciones en la nube y plataformas empresariales. Algunas fueron implementadas por el área de TI, otras llegaron junto con un nuevo proveedor y algunas más se incorporaron después de un incidente o como parte de una necesidad específica de algún departamento. Cada decisión pudo haber sido correcta en su momento, pero el resultado final puede ser un entorno fragmentado en el que nadie tiene una visión completa de qué información está protegida, dónde se encuentra cada copia y, sobre todo, qué tan fácil sería recuperarla cuando realmente fuera necesario.

A primera vista, tener varias soluciones de respaldo podría parecer una ventaja. Más herramientas, más copias y más opciones para recuperar información deberían significar una mayor protección. Sin embargo, en ciberseguridad la cantidad no siempre equivale a seguridad. Cuando las herramientas crecen sin una estrategia que las integre, también aumentan las configuraciones que deben administrarse, las credenciales que deben protegerse, las políticas que deben revisarse y los procesos que deben mantenerse actualizados.

Y ahí aparece uno de los costos menos visibles de la proliferación de copias de seguridad: la pérdida de control sobre la propia estrategia de protección.

Cuando tener más copias no significa estar mejor protegido

Imaginemos una situación cotidiana. Una empresa cuenta con una solución para respaldar sus servidores, otra para los equipos de los usuarios y una tercera para determinados servicios en la nube. Además, conserva una plataforma antigua porque todavía contiene información histórica y algunos sistemas cuentan con sus propios mecanismos de respaldo.

En los informes, todo parece estar funcionando correctamente. Las tareas de respaldo aparecen como exitosas y los datos parecen estar almacenados.

Pero llega un incidente.

Un ataque compromete las cuentas de algunos usuarios, varios sistemas dejan de estar disponibles y parte de la información necesita ser recuperada con urgencia. Es entonces cuando la organización descubre que conocer la existencia de una copia no es lo mismo que conocer su verdadera capacidad de recuperación.

¿Dónde está la información crítica? ¿Cuál es la copia más reciente? ¿Qué solución tiene los datos que realmente se necesitan? ¿Cuánto tiempo se conservarán? ¿Quién puede acceder a ellos? ¿Las credenciales utilizadas para administrar los respaldos están protegidas? ¿La copia también podría haber sido afectada por el mismo incidente? Y quizá la pregunta más importante de todas: ¿se ha probado realmente la restauración?

Estas preguntas son importantes porque una estrategia de respaldo no debería evaluarse únicamente por su capacidad para crear copias. Su verdadero valor aparece cuando la empresa necesita utilizarlas.

Una copia que nunca ha sido restaurada, una política que nadie ha revisado o un sistema que permanece activo sin que nadie conozca exactamente qué protege pueden generar una sensación de seguridad mucho mayor que la protección real que ofrecen.

El problema no son las copias, sino la falta de visibilidad

Tener diferentes mecanismos de respaldo no es necesariamente un error. De hecho, determinadas organizaciones necesitan diferentes niveles de protección dependiendo del tipo de información, la criticidad de sus sistemas o los requisitos de continuidad de su negocio.

El problema comienza cuando esas soluciones funcionan como islas.

Cada plataforma puede tener su propia consola, sus propias credenciales, diferentes periodos de retención y distintas formas de reportar el estado de las copias. Mientras tanto, el equipo responsable de TI tiene que dedicar tiempo a revisar cada una de ellas para determinar si todo está funcionando como debería.

Conforme aumenta la complejidad, también aumenta la posibilidad de que algo pase desapercibido.

Puede existir un servidor que no esté incluido en ninguna política de respaldo. Puede haber equipos que continúen utilizando un agente antiguo. Una aplicación crítica puede tener una retención insuficiente. O puede existir una copia perfectamente configurada que nadie haya intentado restaurar durante meses o incluso años.

Esto convierte el problema de los backups en algo mucho más amplio que el almacenamiento de información. En realidad, estamos hablando de visibilidad, administración y continuidad operativa.

Una empresa necesita saber qué activos tiene, cuáles son críticos, qué información contienen, cómo están protegidos y qué sucedería si dejaran de estar disponibles. Sin esa visibilidad, incluso una infraestructura con múltiples soluciones de respaldo puede tener importantes puntos ciegos.

La recuperación debe formar parte de la estrategia de seguridad

Durante mucho tiempo, las copias de seguridad se consideraron principalmente una herramienta para recuperar archivos eliminados o solucionar fallas de hardware. Hoy, esa visión resulta insuficiente.

Los datos se han convertido en uno de los activos más importantes de cualquier organización y, al mismo tiempo, en uno de los principales objetivos de los ciberdelincuentes. Un ataque exitoso no necesariamente busca destruir la información; en muchos casos, busca impedir que la empresa pueda acceder a ella y utilizarla.

Por eso, proteger los respaldos también significa proteger la capacidad de recuperación de la organización.

Esto implica considerar aspectos como el control de acceso, la protección de las credenciales administrativas, la separación de los respaldos respecto de los sistemas productivos, las políticas de retención y, especialmente, las pruebas periódicas de restauración. No basta con que una plataforma informe que una tarea terminó correctamente. Es necesario comprobar que los datos pueden recuperarse de manera íntegra y que el proceso puede ejecutarse dentro del tiempo que el negocio necesita.

Una estrategia de recuperación efectiva tampoco debería depender de que una persona recuerde cómo funciona cada plataforma cuando ocurre una emergencia. Debe existir un proceso claro, documentado y probado que permita actuar con rapidez.

Porque cuando un incidente ocurre, el tiempo deja de ser un concepto abstracto. Cada hora sin acceso a los sistemas puede representar operaciones detenidas, empleados sin capacidad para trabajar, clientes afectados y pérdidas económicas.

Menos complejidad, más control

La respuesta no necesariamente consiste en eliminar todas las herramientas y utilizar una única plataforma para todo. Cada organización tiene necesidades diferentes y, en determinados escenarios, mantener varias tecnologías puede ser completamente válido.

La verdadera oportunidad está en dejar de administrar las copias de seguridad como elementos independientes y comenzar a gestionarlas como parte de una estrategia integral de protección.

Esto significa tener visibilidad sobre los activos, identificar qué información necesita mayor protección, conocer dónde están las copias, controlar quién puede administrarlas y establecer mecanismos que permitan comprobar periódicamente que la recuperación realmente funciona.

También significa evaluar si las herramientas que actualmente utiliza la empresa siguen aportando valor o si simplemente continúan activas porque nadie ha tenido tiempo de revisarlas.

La tecnología debe ayudar a reducir la incertidumbre, no aumentarla.

Por eso, antes de adquirir otra solución de respaldo, vale la pena hacer una pausa y analizar el entorno actual. Saber qué se está protegiendo, qué no, qué herramientas están duplicando funciones y qué tan preparada está la organización para recuperar sus operaciones puede revelar problemas que permanecen ocultos mientras todo funciona con normalidad.

Al final, una empresa no necesita presumir cuántas copias de seguridad tiene. Necesita tener la confianza de que su información crítica estará disponible cuando la necesite.

Porque el verdadero valor de una estrategia de respaldo no está en la cantidad de herramientas, servidores o terabytes almacenados. Está en la capacidad de mantener el control, responder ante un incidente y recuperar la operación sin poner en riesgo la continuidad del negocio.

Y cuando hablamos de ciberseguridad, esa capacidad puede ser tan importante como cualquier otra capa de protección.

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

No descargues malware… ejecútalo tú mismo: así opera ChonkyChicken

  • ALERTA DE CIBERSEGURIDAD

    ChonkyChicken:

    No descargues Malware... ejecútalo tú mismo

Un nuevo troyano de acceso remoto (RAT) llamado ChonkyChicken, que los ciberdelincuentes utilizan para robar credenciales de navegador, secuestrar sesiones de navegación activas y propagarse lateralmente por redes Windows.

La venganza del Pollito

ChonkyChicken es un troyano modular de acceso remoto que combina robo de credenciales, secuestro de sesión, ejecución remota de comandos, reconocimiento de red y vigilancia de usuarios. La infección comienza cuando la víctima sigue las instrucciones de una página de verificación falsa y ejecuta un comando malicioso. Este comando descarga malware adicional, incluyendo la puerta trasera TinyEgg, que finalmente instala ChonkyChicken.

Ingeniería Social

Este malware va más allá del robo de credenciales tradicional al combinar el secuestro de sesiones, el reconocimiento, la persistencia y la vigilancia en un único sistema. Los investigadores han vinculado esta actividad al ecosistema de malware como servicio TAG-195 (Golden Chickens), que proporciona herramientas a diversos grupos de ciberdelincuentes. La capacidad del malware para secuestrar sesiones de navegador activas permite a los atacantes mantener el acceso incluso después de que la víctima restablezca su contraseña.

La campaña también se basa en la ingeniería social de ClickFix y el abuso de utilidades de Windows de confianza, lo que ayuda a los atacantes a eludir la detección.

Ejecución de comandos

Las organizaciones se enfrentan a un mayor riesgo cuando los usuarios pueden ejecutar comandos desde el cuadro de diálogo Ejecutar de Windows o cuando las aplicaciones críticas para el negocio dependen en gran medida de la autenticación basada en el navegador.

Un compromiso exitoso puede conducir a:

  • Robo de credenciales de navegador.
  • Secuestro de sesiones activas de aplicaciones empresariales.
  • Persistencia en sistemas comprometidos.
  • Reconocimiento de red y movimiento lateral.
  • Vigilancia continua de los usuarios afectados.
  • Despliegue adicional de malware y vulneración más amplia de la red.

Las organizaciones con una supervisión limitada, controles de privilegios débiles o una segmentación de red insuficiente pueden enfrentarse a un mayor riesgo.

Cada segundo cuenta cuando eres vulnerado
  • Restringir o supervisar de cerca la ejecución de los comandos pegados en el cuadro de diálogo Ejecutar de Windows.
  • Proporcionar formación a los usuarios centrada en la sensibilización sobre los ataques de ingeniería social al estilo ClickFix.
  • Bloquear o restringir la carga de archivos por parte de "regsvr32.exe" en directorios con permisos de escritura para el usuario.
  • Supervise los procesos de Chrome o Edge que se inicien con la depuración remota habilitada.
  • Supervise la actividad inusual del navegador, las conexiones WebSocket y los indicadores de secuestro de sesión.
  • Implemente la autenticación multifactor (MFA) resistente al phishing siempre que sea posible.
  • Tras una posible vulneración de la seguridad del navegador, se deben revocar las sesiones activas del navegador, no solo las contraseñas.
  • Limite los privilegios administrativos e implemente la segmentación de la red para reducir las oportunidades de movimiento lateral.
XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

El ransomware ya no fuerza la entrada… inicia sesión como si fuera un usuario autorizado

  • ALERTA DE CIBERSEGURIDAD

    El Ransomware: inicia sesión como si fuera un usuario autorizado

Los ciberdelincuentes están explotando activamente la vulnerabilidad CVE-2026-0257, que permite eludir la autenticación en Palo Alto Networks PAN-OS GlobalProtect, para obtener acceso remoto e implementar el ransomware Qilin.  Los ataques se dirigen a firewalls conectados a internet y a implementaciones de Prisma Access, lo que permite a los atacantes establecer sesiones VPN que parecen legítimas.

Vulnerabilidad CVE-2026-0257

La vulnerabilidad CVE-2026-0257 afecta a los portales y gateways de GlobalProtect bajo ciertas configuraciones. Este fallo permite a un atacante establecer una sesión VPN sin credenciales válidas, haciendo que la conexión parezca legítima.

La vulnerabilidad afecta a las versiones PAN-OS 12.1, 11.2, 11.1 y 10.2 lanzadas antes de las correcciones de Palo Alto, así como a ciertas implementaciones de Prisma Access.

Tras obtener acceso, los operadores de Qilin establecen persistencia, implementan herramientas de acceso remoto como AnyDesk, Ngrok y LogMeIn, recopilan credenciales y extraen datos de Active Directory. A continuación, se desplazan lateralmente por el entorno e implementan ransomware tras deshabilitar los controles de seguridad y borrar los registros.

Autenticación Multifactor

Esta vulnerabilidad permite a los atacantes obtener acceso VPN de confianza sin credenciales, eludiendo los controles que normalmente se basan en la autenticación de usuario y la autenticación multifactor (MFA).

Los investigadores han vinculado esta actividad con la operación de ransomware como servicio (RaaS) de Qilin . Como resultado, múltiples actores maliciosos podrían aprovechar la vulnerabilidad. Una vez dentro, los atacantes pueden robar credenciales, extraer datos, moverse lateralmente e implementar ransomware. Esto representa un riesgo significativo para las organizaciones con entornos GlobalProtect expuestos.

¿Qué sucede cuando la identidad se ve comprometida?

Las organizaciones que utilizan sistemas PAN-OS o Prisma Access vulnerables con servicios GlobalProtect conectados a Internet corren un alto riesgo.

Una explotación exitosa otorga a los atacantes acceso a los sistemas internos, incluidos servidores, interfaces administrativas y controladores de dominio. Pueden robar credenciales, extraer datos de Active Directory, instalar mecanismos de persistencia, filtrar información confidencial y, en última instancia, desplegar ransomware en todo el entorno.

Los atacantes también utilizan servicios de almacenamiento en la nube para guardar los datos robados. A menudo desactivan Microsoft Defender y borran los registros de eventos para dificultar la detección y la investigación. Incluso después de aplicar las actualizaciones, las organizaciones siguen en riesgo si no finalizan las sesiones VPN activas o restablecen las credenciales comprometidas.

Cada segundo cuenta
  • Actualice inmediatamente todos los sistemas PAN-OS y Prisma Access afectados.
  • Finalice todas las sesiones VPN de GlobalProtect activas después de aplicar el parche.
  • Revise las configuraciones de GlobalProtect, incluidas las cookies de anulación de autenticación y la configuración de certificados, y ajústelas a las mejores prácticas de Palo Alto.
  • Restablezca las credenciales privilegiadas y de dominio si se sospecha de una vulneración de seguridad y aplique la autenticación multifactor (MFA) para la VPN y el acceso administrativo.
  • Supervise la actividad sospechosa relacionada con herramientas como PsExec, AnyDesk, Ngrok, LogMeIn, Rclone, rundll32.exe, comsvcs.dll y ntdsutil.exe.
  • Envíe los registros a una plataforma SIEM o de registro centralizada para mantener la visibilidad en caso de que se eliminen los registros locales.
  • Restrinja el acceso a la VPN y aplique controles de acceso con privilegios mínimos a los sistemas sensibles.
XDR Endpoint Security

Servicio XDR Endpoint Security

Servicio XDR para una computadora o servidor por 12 meses. Recopila telemetría de seguridad en tiempo real para identificar, correlacionar e investigar amenazas avanzadas que evaden soluciones tradicionales.

Comprar ahora

* Suscripción anual

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

CPNI: la información que revela más de ti de lo que imaginas

  • BLOG EN CIBERSEGURIDAD

    ¿Y si alguien pudiera reconstruir tu vida sin leer un solo mensaje?

Cuando pensamos en un robo de información, imaginamos contraseñas filtradas, números de tarjetas bancarias o documentos personales expuestos en Internet. Sin embargo, existe otro tipo de información que suele pasar desapercibida y que, paradójicamente, puede ser igual o incluso más valiosa para un atacante: los metadatos de nuestras comunicaciones.

Aunque nadie escuche una llamada telefónica o lea un mensaje de texto, conocer quién se comunica con quién, cuándo lo hace, con qué frecuencia y desde qué ubicación puede ser suficiente para reconstruir la vida cotidiana de una persona.

Eso es precisamente lo que protege el concepto conocido como CPNI (Customer Proprietary Network Information).


¿Qué es realmente el CPNI?

El CPNI reúne la información que las compañías de telecomunicaciones generan cada vez que utilizamos sus servicios. Incluye elementos como:

  • Horarios de llamadas.
  • Duración de las comunicaciones.
  • Números de origen y destino.
  • Registros de mensajes.
  • Información relacionada con la cuenta del usuario.
  • Datos asociados a la infraestructura utilizada durante la comunicación.

A simple vista parecen datos inofensivos.

Pero cuando se analizan en conjunto cuentan una historia sorprendentemente precisa.

Pueden revelar dónde trabajas, a qué hora sales de casa, con quién tienes contacto frecuente, qué hospitales visitas, qué entidades bancarias utilizas e incluso cuáles son tus hábitos diarios.

En otras palabras, los metadatos pueden convertirse en un mapa completo de tu vida.

El verdadero riesgo no está en el contenido... sino en el contexto

Muchas personas creen que mientras sus conversaciones permanezcan privadas, están protegidas.

La realidad es diferente.

Hoy los atacantes utilizan inteligencia artificial, analítica avanzada y correlación de datos para combinar millones de registros provenientes de distintas fuentes. Lo que para una empresa parecen simples registros técnicos, para un ciberdelincuente representa una mina de información.

Con suficiente información es posible identificar:

  • Relaciones personales y profesionales.
  • Rutinas de viaje.
  • Patrones de trabajo.
  • Horarios habituales.
  • Ubicaciones frecuentes.

Personas con acceso privilegiado dentro de una organización.

Este tipo de inteligencia resulta extremadamente útil para campañas de phishing dirigido, fraude corporativo, robo de identidad, espionaje industrial e incluso operaciones de inteligencia patrocinadas por Estados.

Cuando los metadatos se convierten en un objetivo

Los últimos años dejaron claro que las compañías de telecomunicaciones también son objetivos prioritarios.

Diversas brechas de seguridad han expuesto registros de millones de usuarios, demostrando que no es necesario robar contraseñas para generar un enorme impacto.

En algunos casos, los atacantes obtuvieron historiales completos de llamadas y mensajes correspondientes a decenas de millones de clientes. Aunque esos registros no incluían el contenido de las conversaciones, sí permitían reconstruir redes de contacto, hábitos de comunicación y patrones de comportamiento a gran escala.

Este tipo de información tiene un enorme valor para organizaciones criminales, grupos de espionaje y actores patrocinados por gobiernos.

La privacidad ya es un asunto de seguridad nacional.

La evolución de las amenazas ha cambiado la percepción sobre los metadatos.

Lo que antes era considerado únicamente un requisito regulatorio, hoy forma parte de la estrategia de ciberseguridad de numerosos países.

Los datos de telecomunicaciones permiten identificar funcionarios, empresas estratégicas, infraestructuras críticas y relaciones entre organizaciones. En manos equivocadas, pueden utilizarse para campañas de espionaje, influencia o planificación de ataques mucho más sofisticados.

Por ello, los organismos reguladores han endurecido las obligaciones para las empresas del sector, exigiendo mejores controles de seguridad, procesos de notificación de incidentes y una mayor protección de la información de los usuarios.

¿Qué puedes hacer para reducir el riesgo?

Aunque ningún usuario puede impedir que un operador de telecomunicaciones sea víctima de un ataque, sí es posible disminuir la exposición de sus datos.

  • Algunas recomendaciones incluyen:
  • Activar autenticación multifactor (MFA) en todas las cuentas importantes.
  • Utilizar contraseñas únicas y robustas.
  • Revisar las opciones de privacidad que ofrece el operador telefónico.
  • Limitar el intercambio de datos cuando sea posible.
  • Evitar redes Wi-Fi públicas sin protección.
  • Utilizar aplicaciones con cifrado de extremo a extremo para comunicaciones sensibles.
  • Mantenerse informado sobre cambios en las políticas de privacidad de los proveedores.

La información más valiosa no siempre es la más evidente

  • La ciberseguridad ya no consiste únicamente en proteger archivos o impedir el robo de contraseñas.
  • Los datos que generan nuestras actividades diarias también representan un activo extremadamente valioso.
  • Cada llamada, cada mensaje y cada conexión dejan una huella digital que puede utilizarse para construir un perfil detallado de una persona o de toda una organización.
  • Por eso, proteger los metadatos ya no es solo una cuestión de privacidad. Es una parte esencial de cualquier estrategia moderna de seguridad.
  • En un mundo donde la información es poder, incluso aquello que parece insignificante puede convertirse en el objetivo más valioso para un atacante.

PCCOM Mayorista

Lleva tu ciberseguridad al siguiente nivel

www.pccommayorista.com

Picture of Soporte

Soporte

Con personal certificado por las marcas
Picture of Atención personalizada

Atención personalizada

Proyectos llave en mano, diseñamos, implementamos y capacitamos al personal a cargo
Picture of Atención en LATAM

Atención en LATAM

Venta y atención en todo LATAM
Picture of Servicios administrados

Servicios administrados

Te ofrecemos nuestras soluciones como servicio administrado, las enviamos a tus clientes configuradas y listas para usarse.